简单使用Sentinel配置限流策略
AI 摘要鱼粮不足,AI 今天先歇着 · 正文在下面
一、使用本地文件配置限流策略
1、编写sentinel整合springcloud-alibaba配置文件
这里我把sentinel与网关服务整合,首先引入sentinel相关依赖
xml
<!--sentinel限流-->
<dependency>
     <groupId>com.alibaba.cloud</groupId>
     <artifactId>spring-cloud-starter-alibaba-sentinel</artifactId>
</dependency>
<dependency>
     <groupId>com.alibaba.cloud</groupId>
     <artifactId>spring-cloud-alibaba-sentinel-gateway</artifactId>
</dependency>
编写相关配置文件
yml
spring:
  application:
    name: gateway-server
  cloud:
    ...
    ...
  # 通过网关来完成2种维度的限流: 网关维度 + API分组
    sentinel:
      filter:
        enabled: true
      datasource:
        ds1.file:
          file: classpath:gw-flow.json  # 网关 + API分组的限流
          ruleType: gw_flow

        ds2.file:
          file: classpath:api-group.json # API分组
ruleType: gw_api_group2、在resources目录下编写两个json文件
编写gw-flow.json文件,用于对指定服务做限流策略。
json
[
  {
    "resource": "admin-service-router",
    "resourceMode": 0,
    "count": 2,
    "intervalSec": 60
  },
  {
    "resource": "admin-service-api",
    "resourceMode": 1,
    "count": 1,
    "intervalSec": 60
  }
]编写api-group.json文件,用于根据api分组策略
json
[
  {
    "apiName": "admin-service-api",
    "predicateItems": [
      {
        "pattern": "/admin/login"
      }
    ]
  }
]
3、测试获取分组与策略数据情况
编写controller
java
package com.salmon.controller;

import com.alibaba.csp.sentinel.adapter.gateway.common.api.ApiDefinition;
import com.alibaba.csp.sentinel.adapter.gateway.common.api.GatewayApiDefinitionManager;
import com.alibaba.csp.sentinel.adapter.gateway.common.rule.GatewayFlowRule;
import com.alibaba.csp.sentinel.adapter.gateway.common.rule.GatewayRuleManager;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RestController;

import java.util.Set;

/**
 * @author Salmon
 * @date 2023/3/31 22:31
 */
@RestController
public class FlowRulesController {

    /**
     * 获取当前系统的限流策略
     *
     * @return Set<GatewayFlowRule>
     */
    @GetMapping("/gw/flow/rules")
    public Set<GatewayFlowRule> getGatewayFlowRules() {
        return GatewayRuleManager.getRules();
    }

    /**
     * 获取定义的api分组
     *
     * @return Set<ApiDefinition>
     */
    @GetMapping("/gw/api/groups")
    public Set<ApiDefinition> getApiGroupRules() {
        return GatewayApiDefinitionManager.getApiDefinitions();
    }
}访问浏览器测试
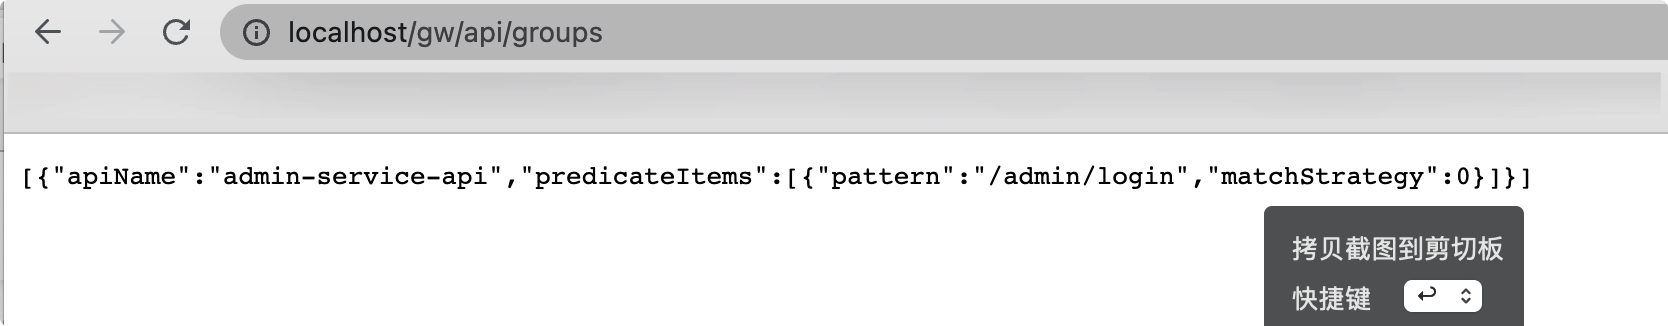

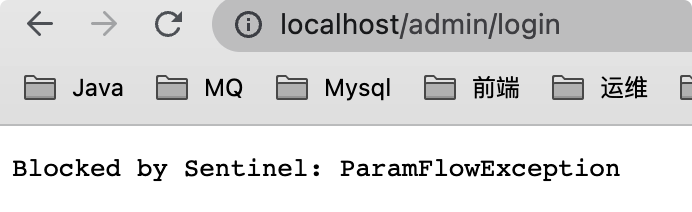
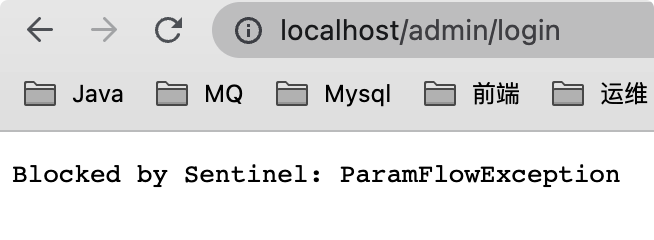
可以看到获取数据正常,接着我们测试访问http://localhost/admin/login,可以看到访问第二次已经被拒绝访问了
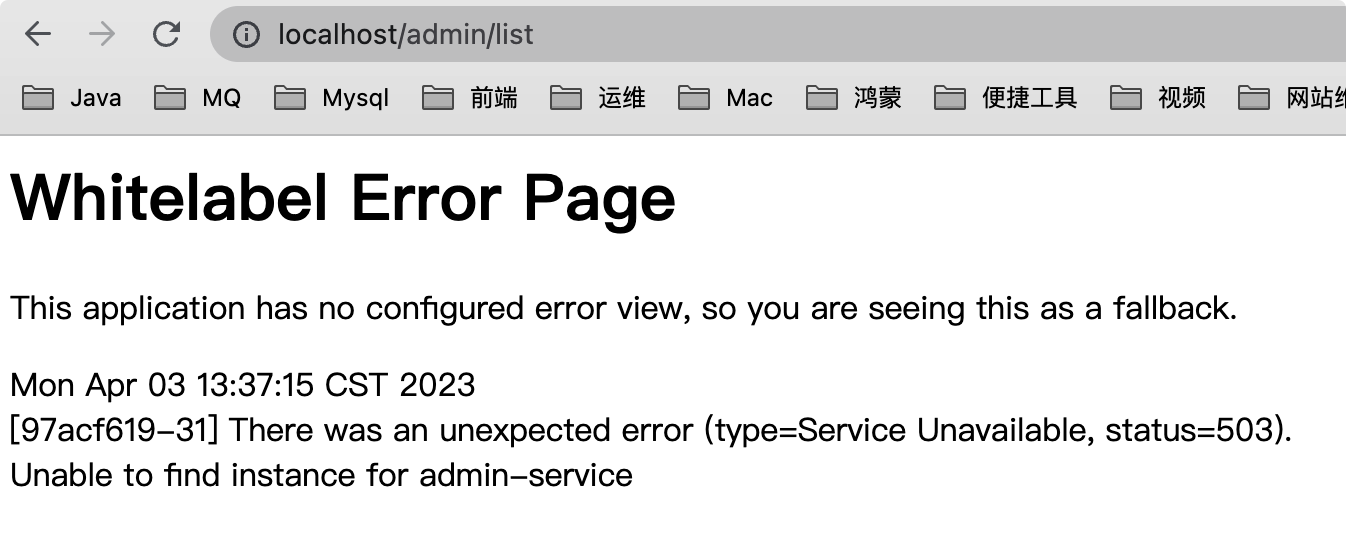
访问http://localhost/admin/list,前两次都提示找不到admin-service服务,因为没启动该微服务
但第三次就访问被限制了
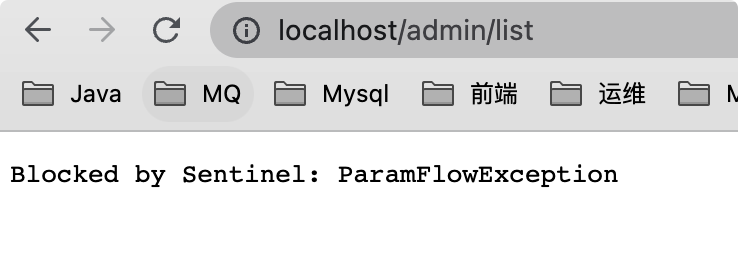
说明测试完成了
二、根据配置中心动态修改策略
前一种本地文件配置虽然简便,但如果修改配置文件就需要重启服务,这很麻烦,那么可以通过配置中心来解决这个问题。这里使用nacos来处理。
1、编写nacos配置
首先访问nacos,增加这两组配置
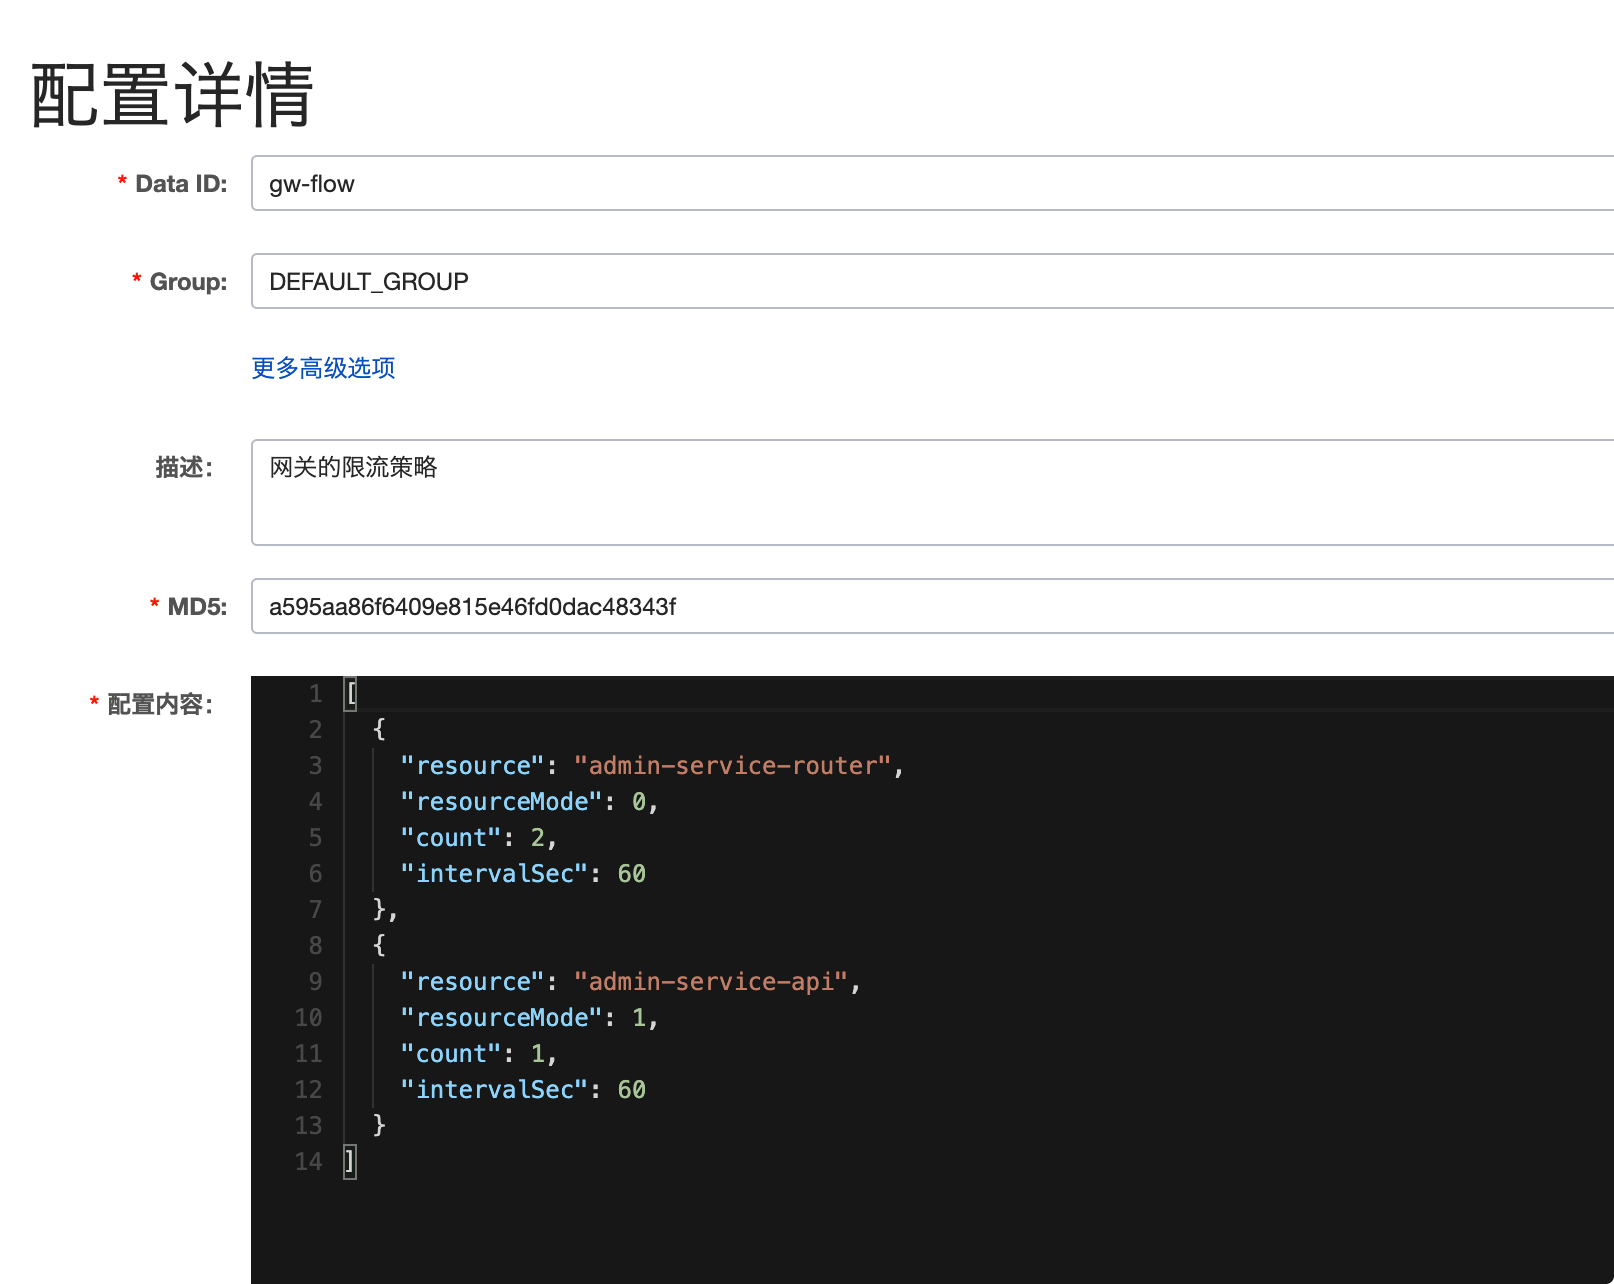
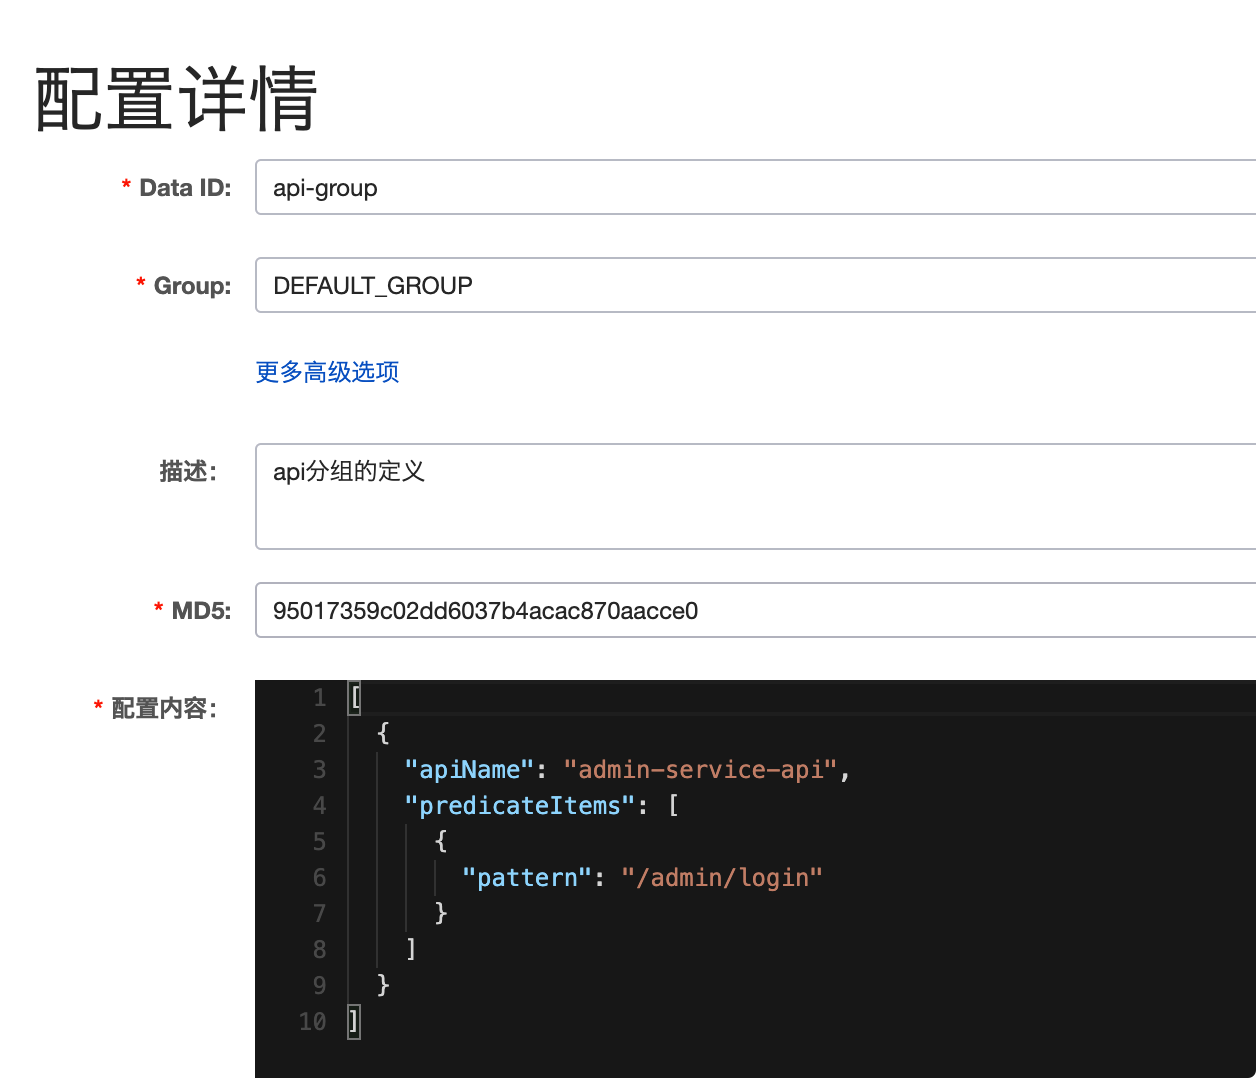
发布后可以在配置列表看到
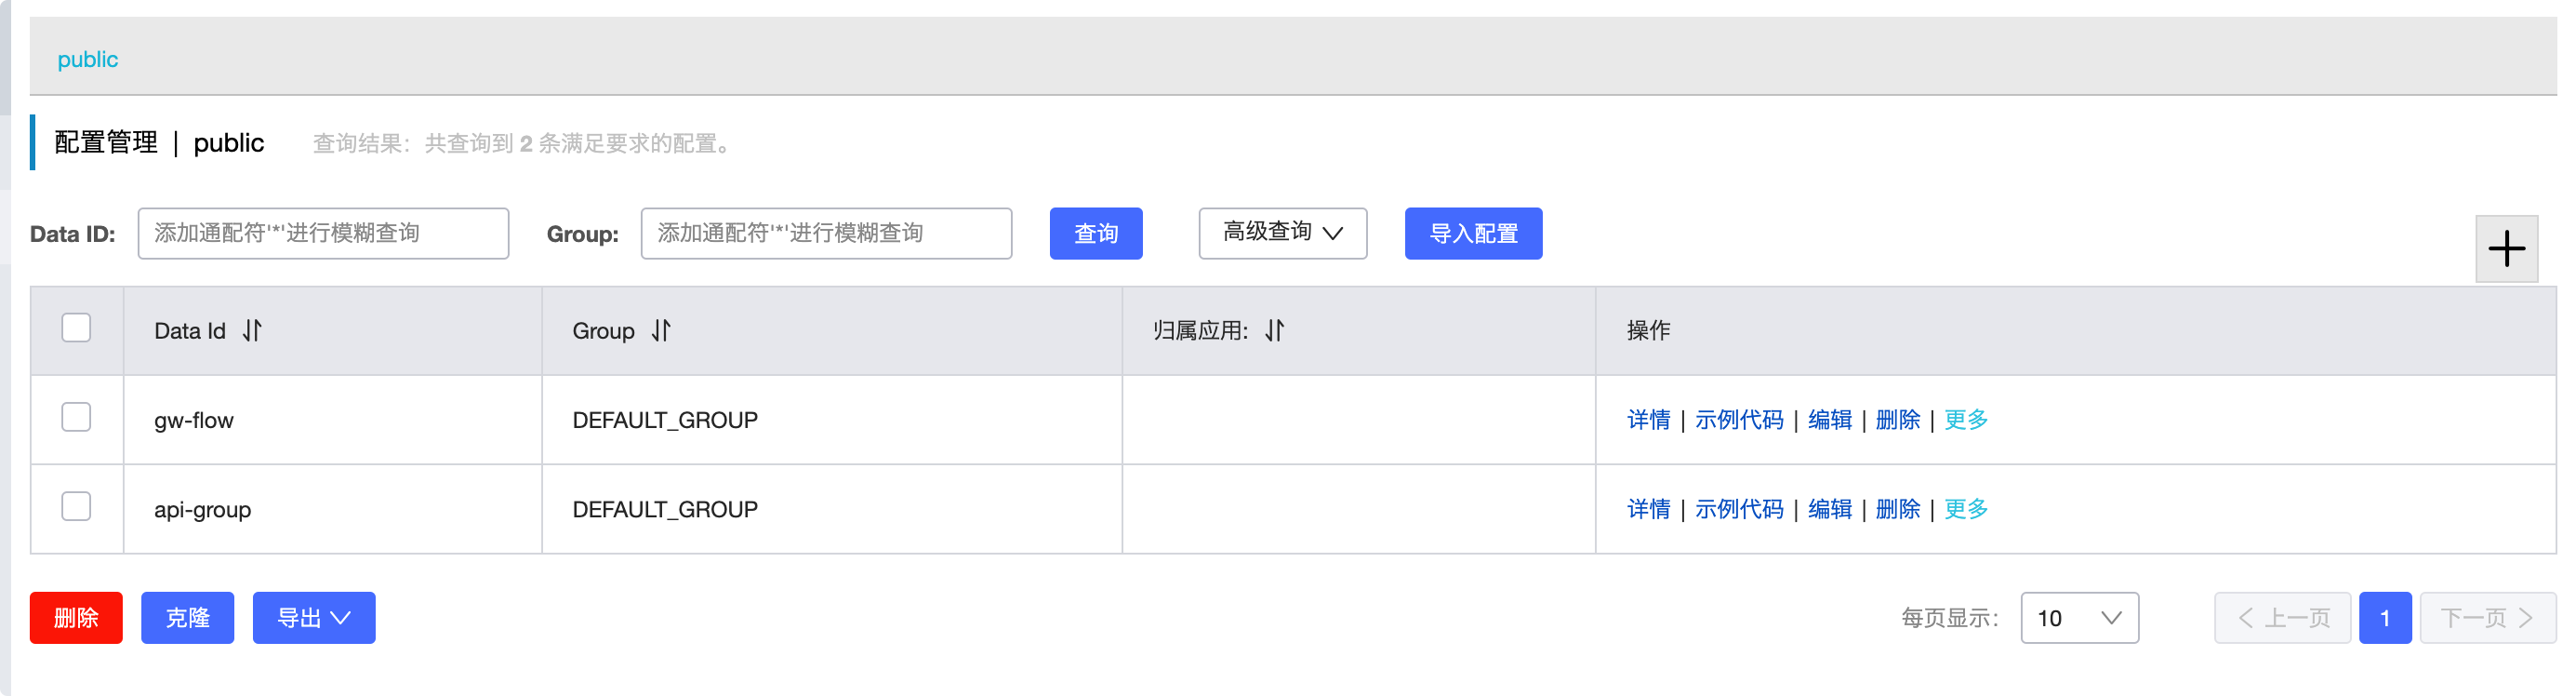
2、修改配置由file改为nacos
修改原本的配置
yml
    # 通过网关来完成2种维度的限流: 网关维度 + API分组
    sentinel:
      filter:
        enabled: true
      datasource:
#        ds1.file:
#          file: classpath:gw-flow.json  # 网关 + API分组的限流
#          ruleType: gw_flow
        ds1.nacos:
          serverAddr: 192.168.101.77:8848
          dataId: gw-flow
          ruleType: gw_flow

#        ds2.file:
#          file: classpath:api-group.json # API分组
#          ruleType: gw_api_group

        ds2.nacos:
          serverAddr: 192.168.101.77:8848
          dataId: api-group
ruleType: gw_api_group接着我们可以把刚刚本地创建的两个json文件给删除了
3、测试
重新启动网关服务,可以看到报了个错误
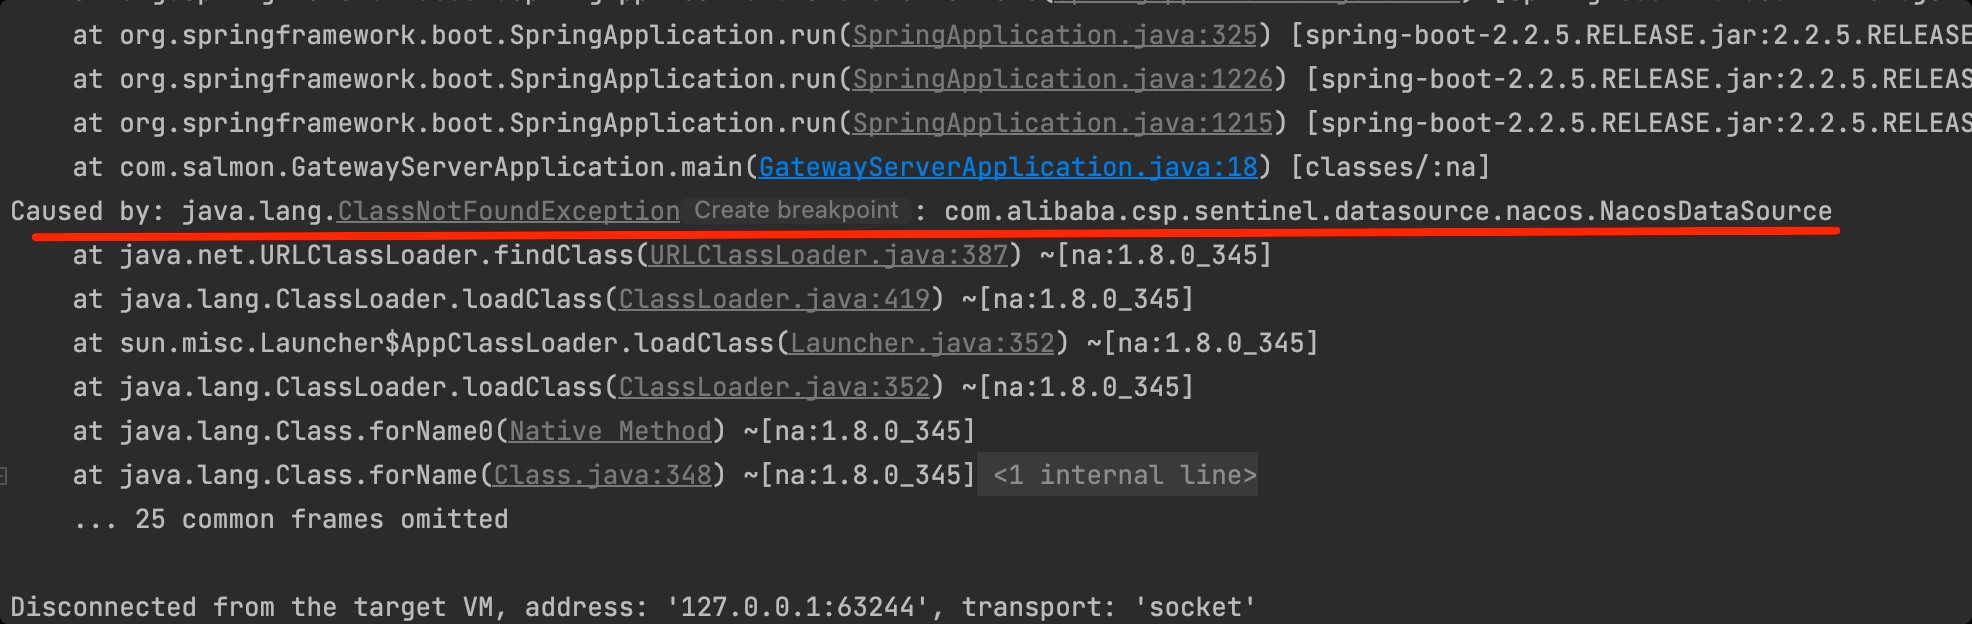
这其实是使用nacos作为数据源时需要添加一个依赖
xml
<dependency>
    <groupId>com.alibaba.csp</groupId>
    <artifactId>sentinel-datasource-nacos</artifactId>
</dependency>
重新启动后,没报错了,重新获取策略和分组配置,能正常获取
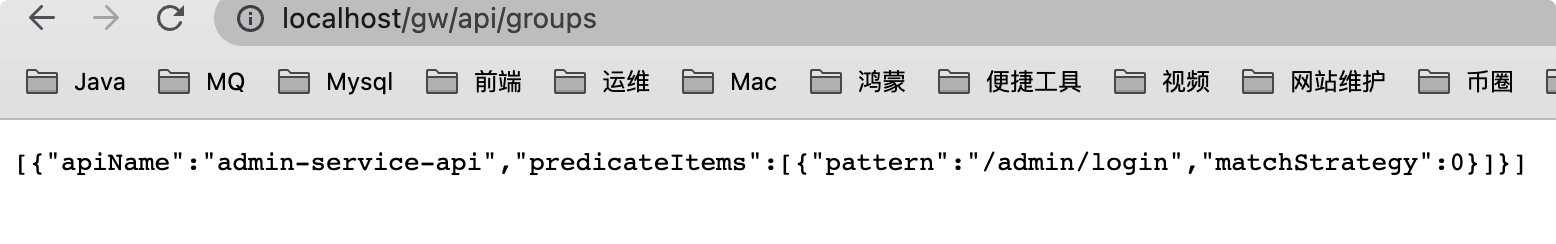

接着调两个接口,也能正常被限流
三、使用 Sentinel DashBoard 配置
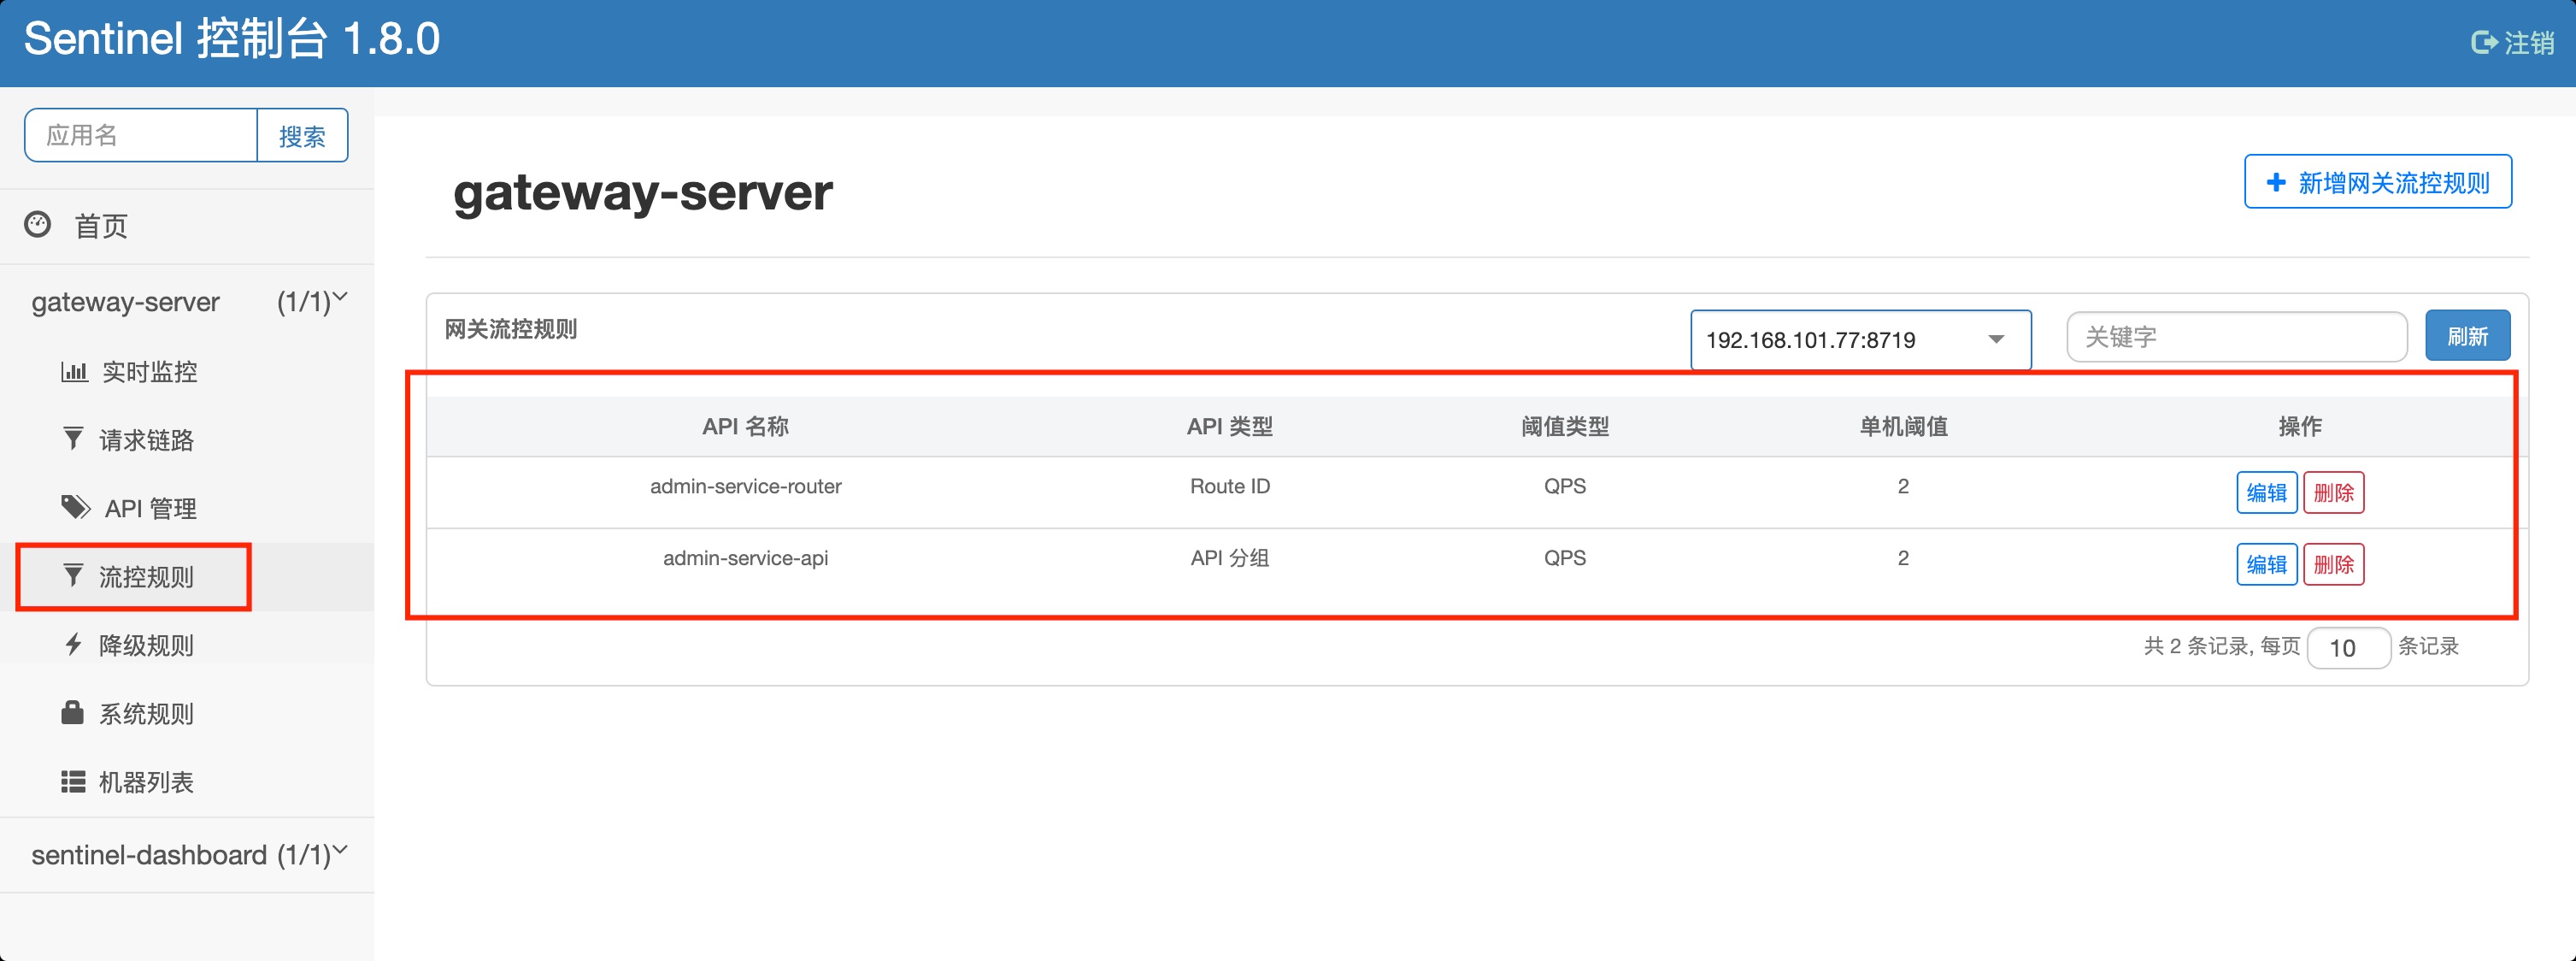
我们访问,可以在流控规则那看到之前配置的两个规则
我们把之前的API分组单机阈值修改为10次,访问http://localhost/gw/flow/rules,可以看到配置已经修改成功
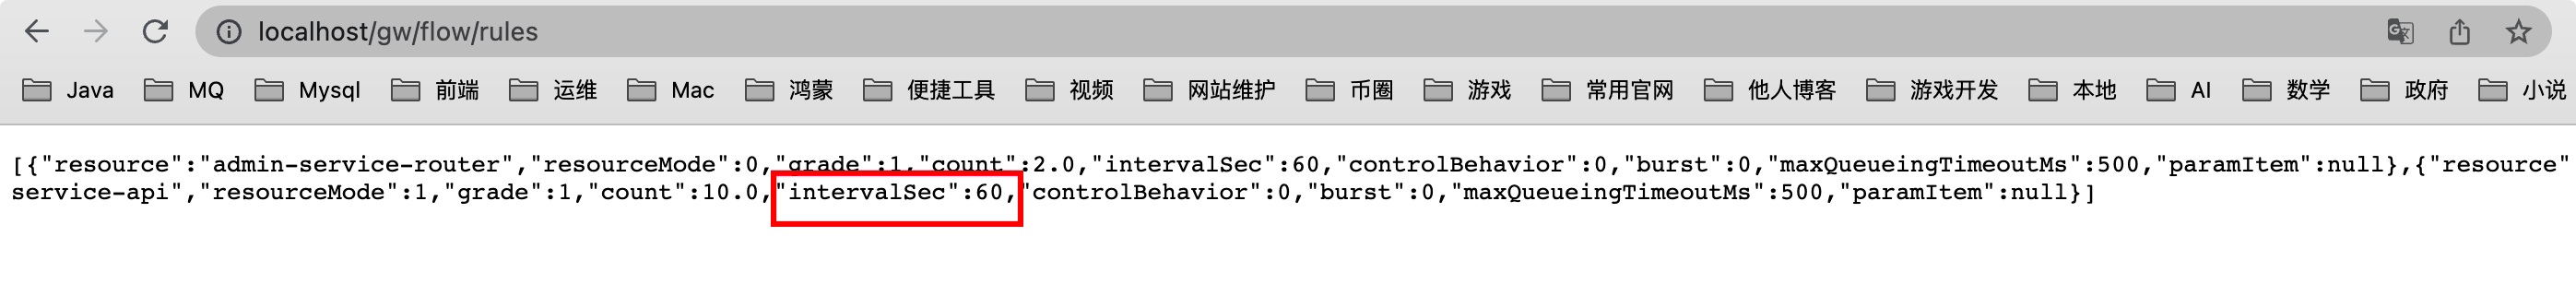
但访问接口发现还是以nacos的配置为主,并且重启后规则会失效,所以我们可以把接口获取到的规则,复制到nacos配置中心来进行维护。
评论
0 条—
还没有评论,来说第一句