Openresty 使用 waf 防火墙功能
教程
1、测试lua
首先我们先测试下当前的 Openresty 是否已经结合了 nginx 与 lua
nginx
# 通过调用lua来打印HelloWorld
location /hello {
    default_type text/html;
    content_by_lua_block {
        ngx.say("HelloWorld")
    }
}访问:https://域名/hello
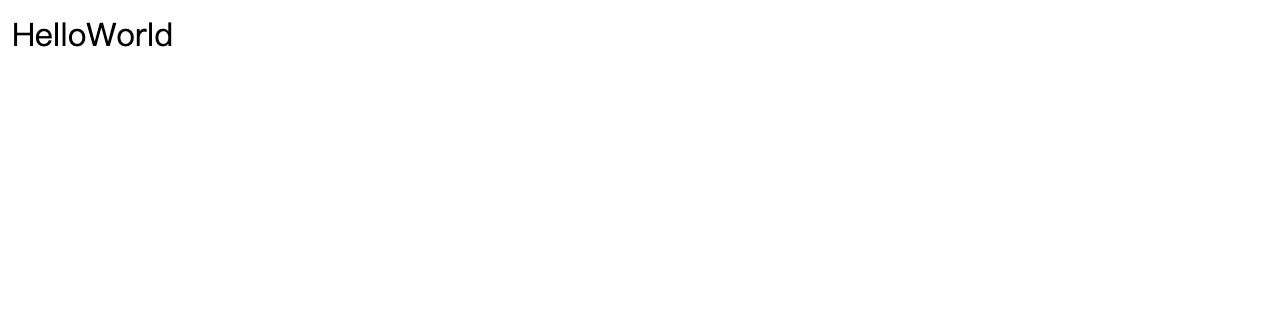
这样表示已经结合成功了,如果还没有的同学,可以在 http 里引入以下代码,再重新测试试试
nginx
http {
	...
	...


	lua_shared_dict cache 100m;
	lua_shared_dict limit 50m;
	lua_package_path "/usr/local/openresty/lualib/?.lua;/usr/local/openresty/nginx/conf/waf/?.lua";

}
2、什么是 waf
Web应用防护系统(也称为:网站应用级入侵防御系统。英文:Web Application Firewall,简称: WAF)。利用国际上公认的一种说法:Web应用防火墙是通过执行一系列针对HTTP/HTTPS的安全策略来专门为Web应用提供保护的一款产品。
3、实现 waf
实现 WAF 的方式有两种:
- 使用
nginx+lua来实现 WAF,须在编译nginx的时候配置上lua - 部署
OpenResty,不需要在编译nginx的时候指定lua
这里我们采用的是第二种
WAF一句话描述,就是解析HTTP请求(协议解析模块),规则检测(规则模块),做不同的防御动作(动作模块),并将防御过程(日志模块)记录下来。所以本文中的WAF的实现由五个模块(配置模块、协议解析模块、规则模块、动作模块、错误处理模块)组成。
4、waf的功能
- 支持IP白名单和黑名单功能,直接将黑名单的IP访问拒绝。
- 支持URL白名单,将不需要过滤的URL进行定义。
- 支持User-Agent的过滤,匹配自定义规则中的条目,然后进行处理(返回403)。
- 支持CC攻击防护,单个URL指定时间的访问次数,超过设定值,直接返回403。
- 支持Cookie过滤,匹配自定义规则中的条目,然后进行处理(返回403)。
- 支持URL过滤,匹配自定义规则中的条目,如果用户请求的URL包含这些,返回403。
- 支持URL参数过滤,原理同上。
- 支持日志记录,将所有拒绝的操作,记录到日志中去。
- 日志记录为JSON格式,便于日志分析,例如使用ELKStack进行攻击日志收集、存储、搜索和展示。
5、部署waf
waf已经有大佬使用lua写出了开源的项目模块,我们访问查看https://github.com/unixhot/waf
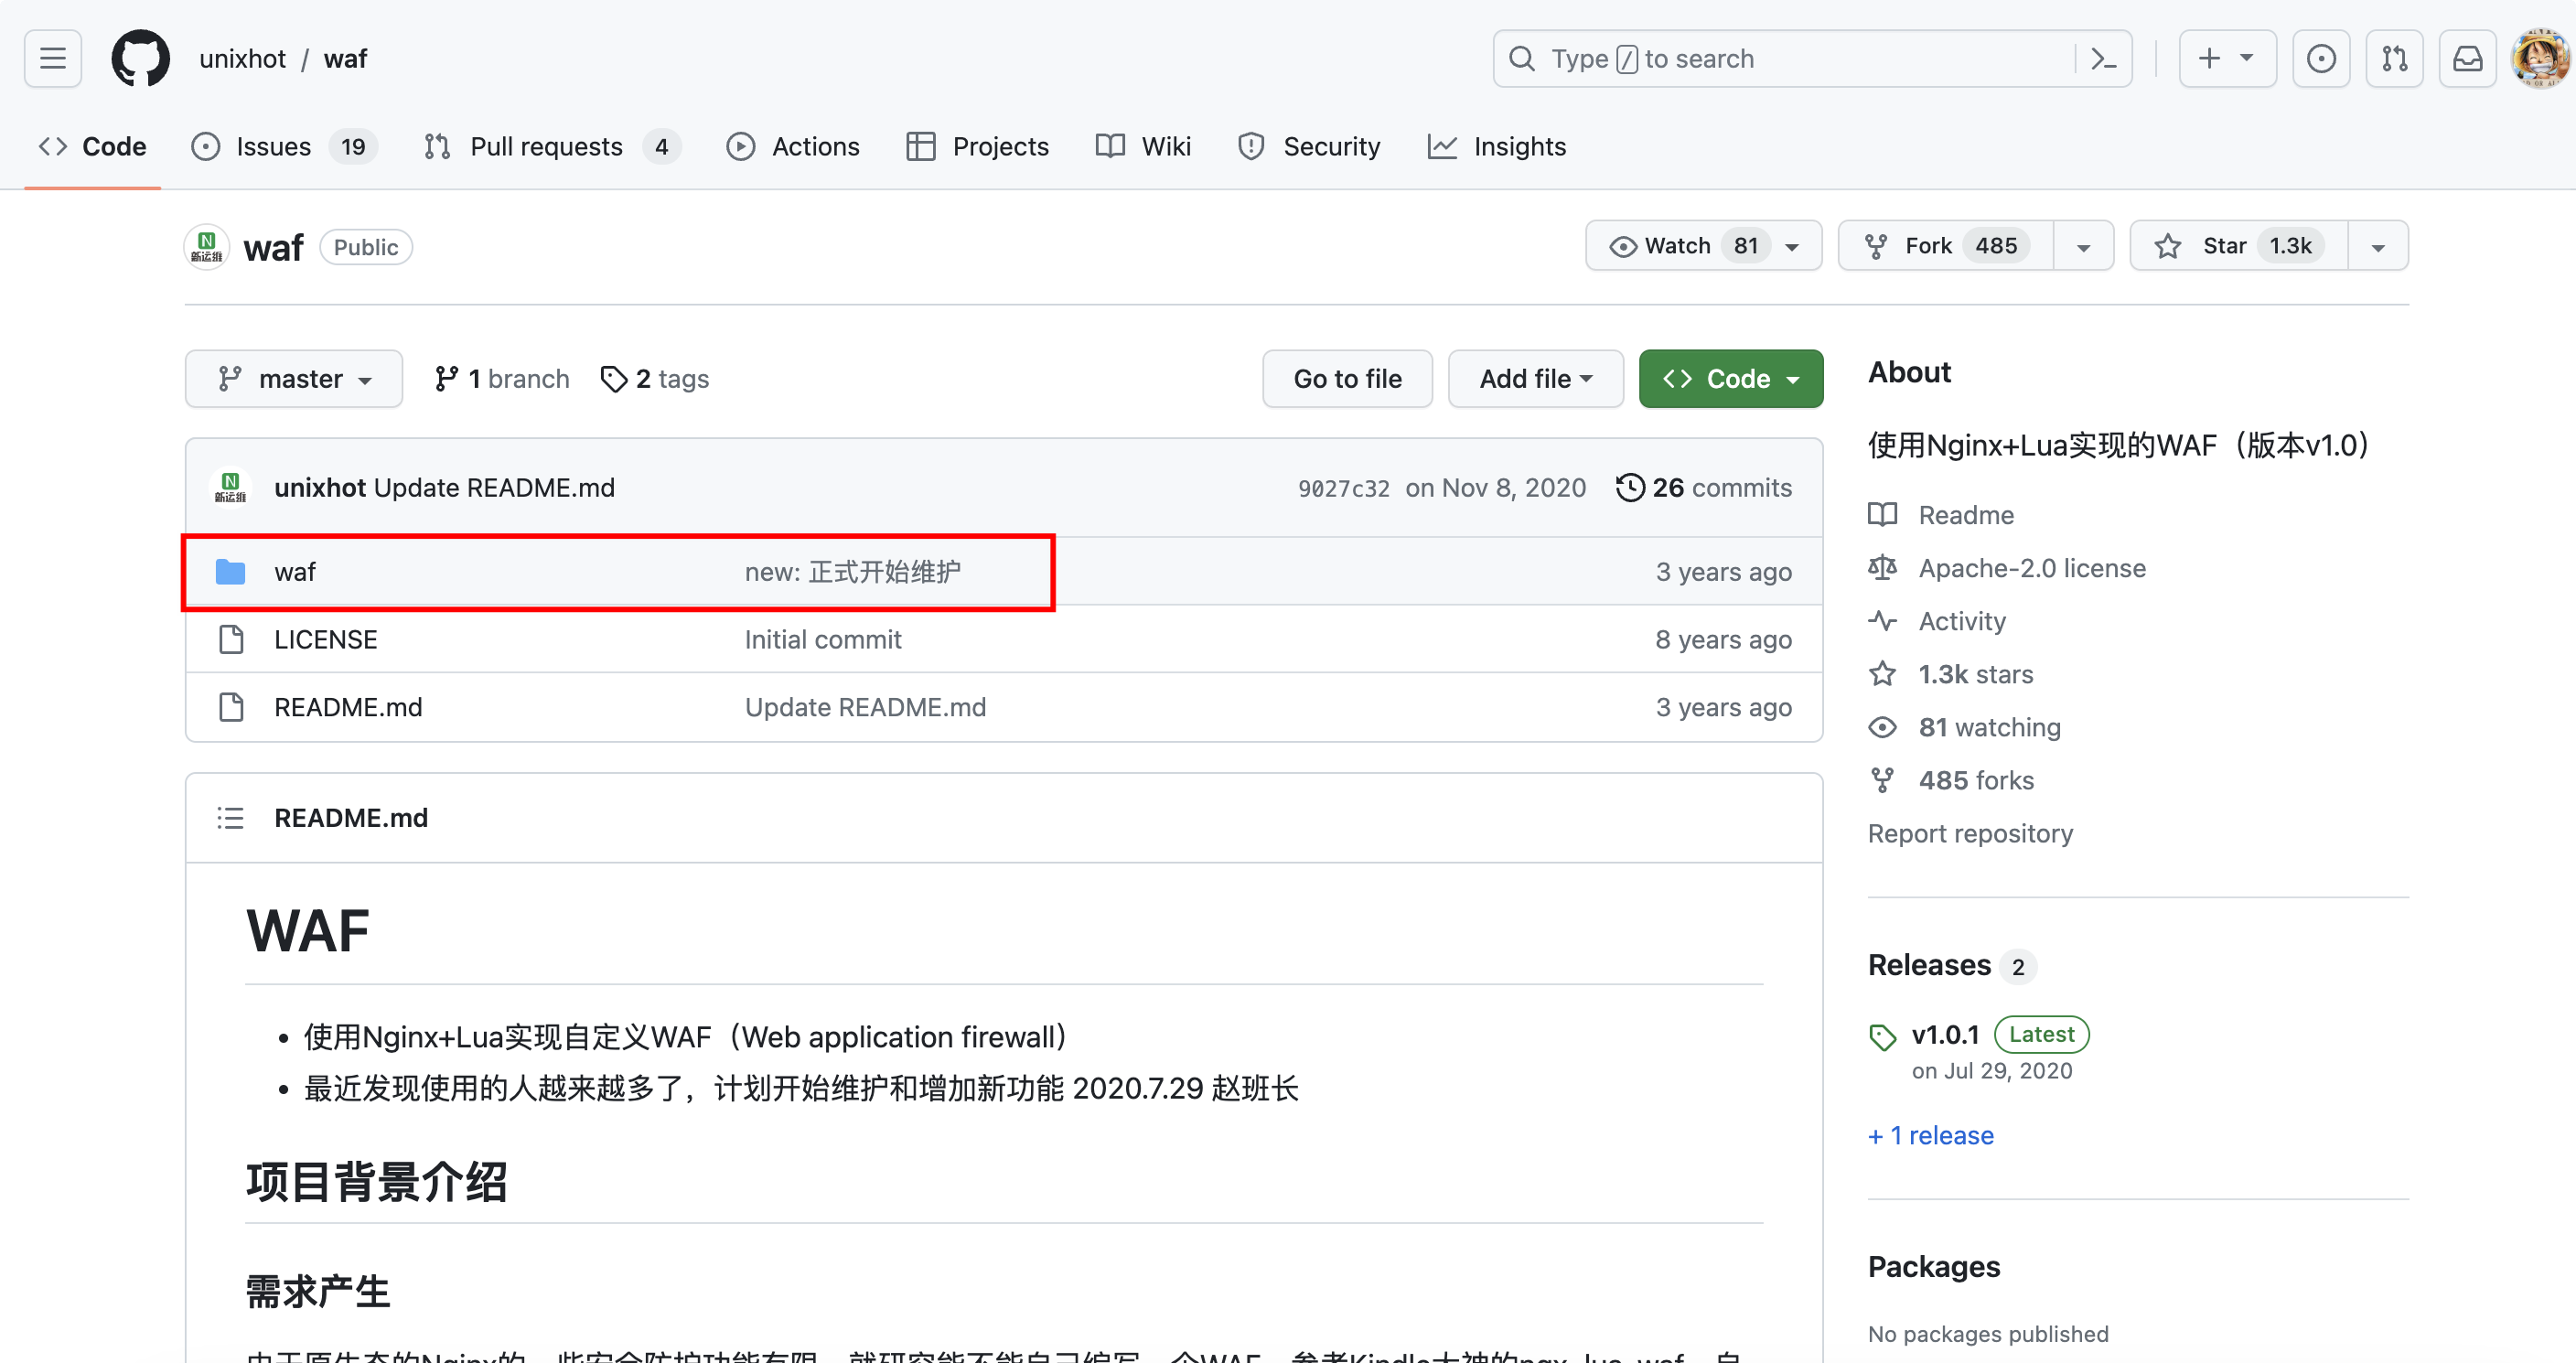
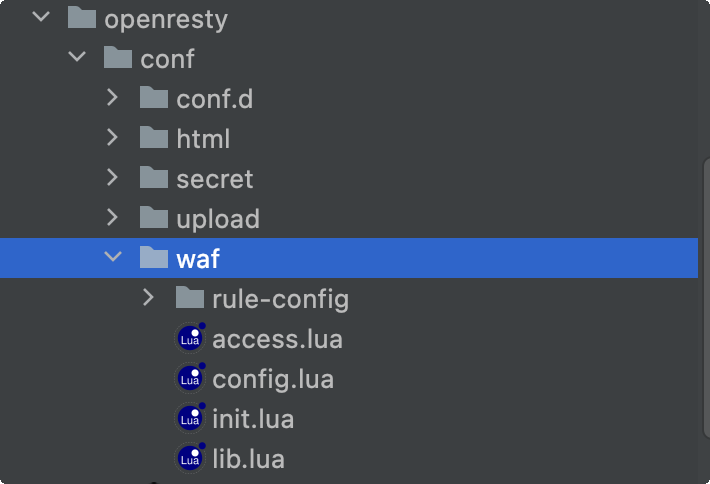
我们将整个项目clone下来,然后把waf放在openresty的任意目录下,由于我的是openresty是在docker上运行的,映射目录是conf,于是我就将waf放在conf目录下,如图:
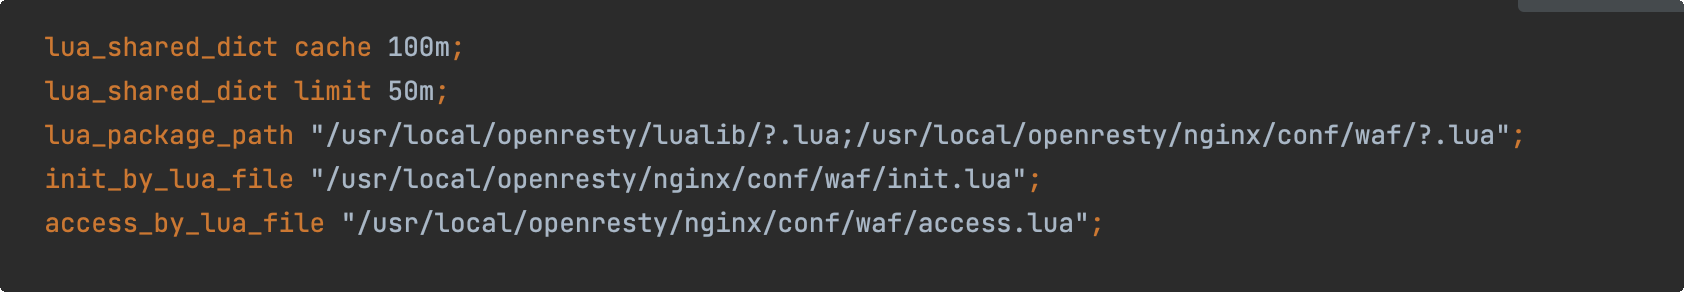
然后在http配置下引入以下代码
nginx
http {
	...
	...

	init_by_lua_file "/usr/local/openresty/nginx/conf/waf/init.lua";
	access_by_lua_file "/usr/local/openresty/nginx/conf/waf/access.lua";
}
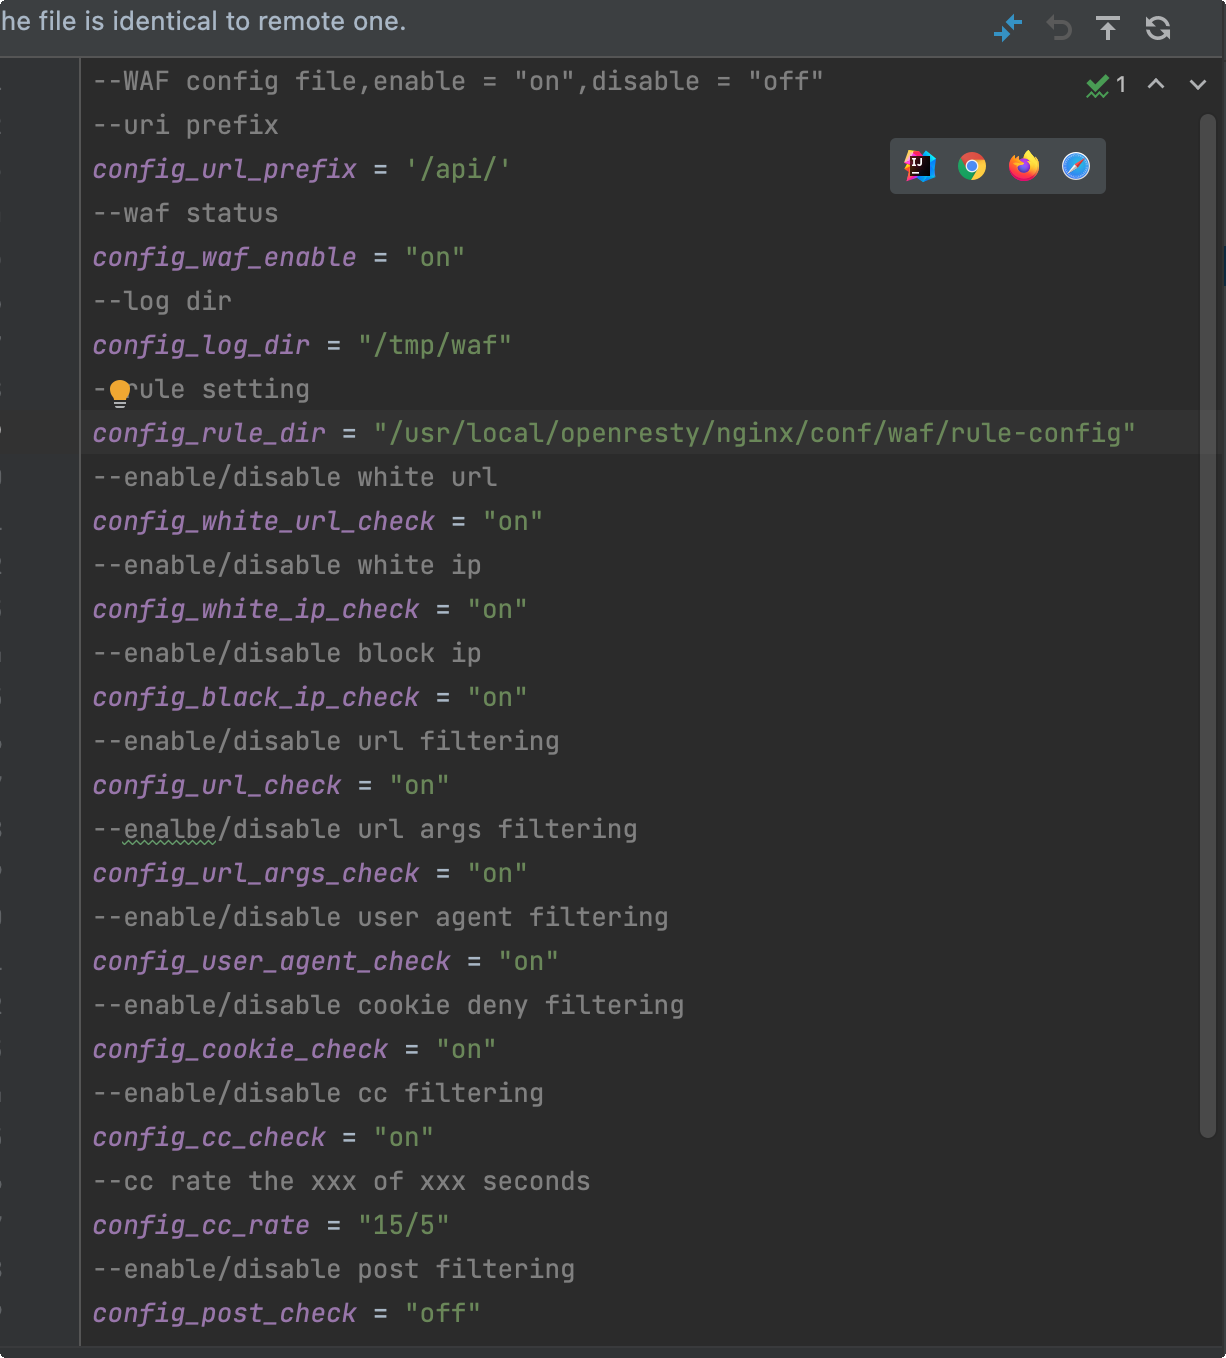
我们如果不了解lua语法的话,一般不需要去动lib.lua、init.lua、access.lua,我们只需要偶尔改动config.lua即可,比如这是原始的配置,但我只针对/api路径的接口做防御,那么我在这里加入了自定义配置。原始配置:
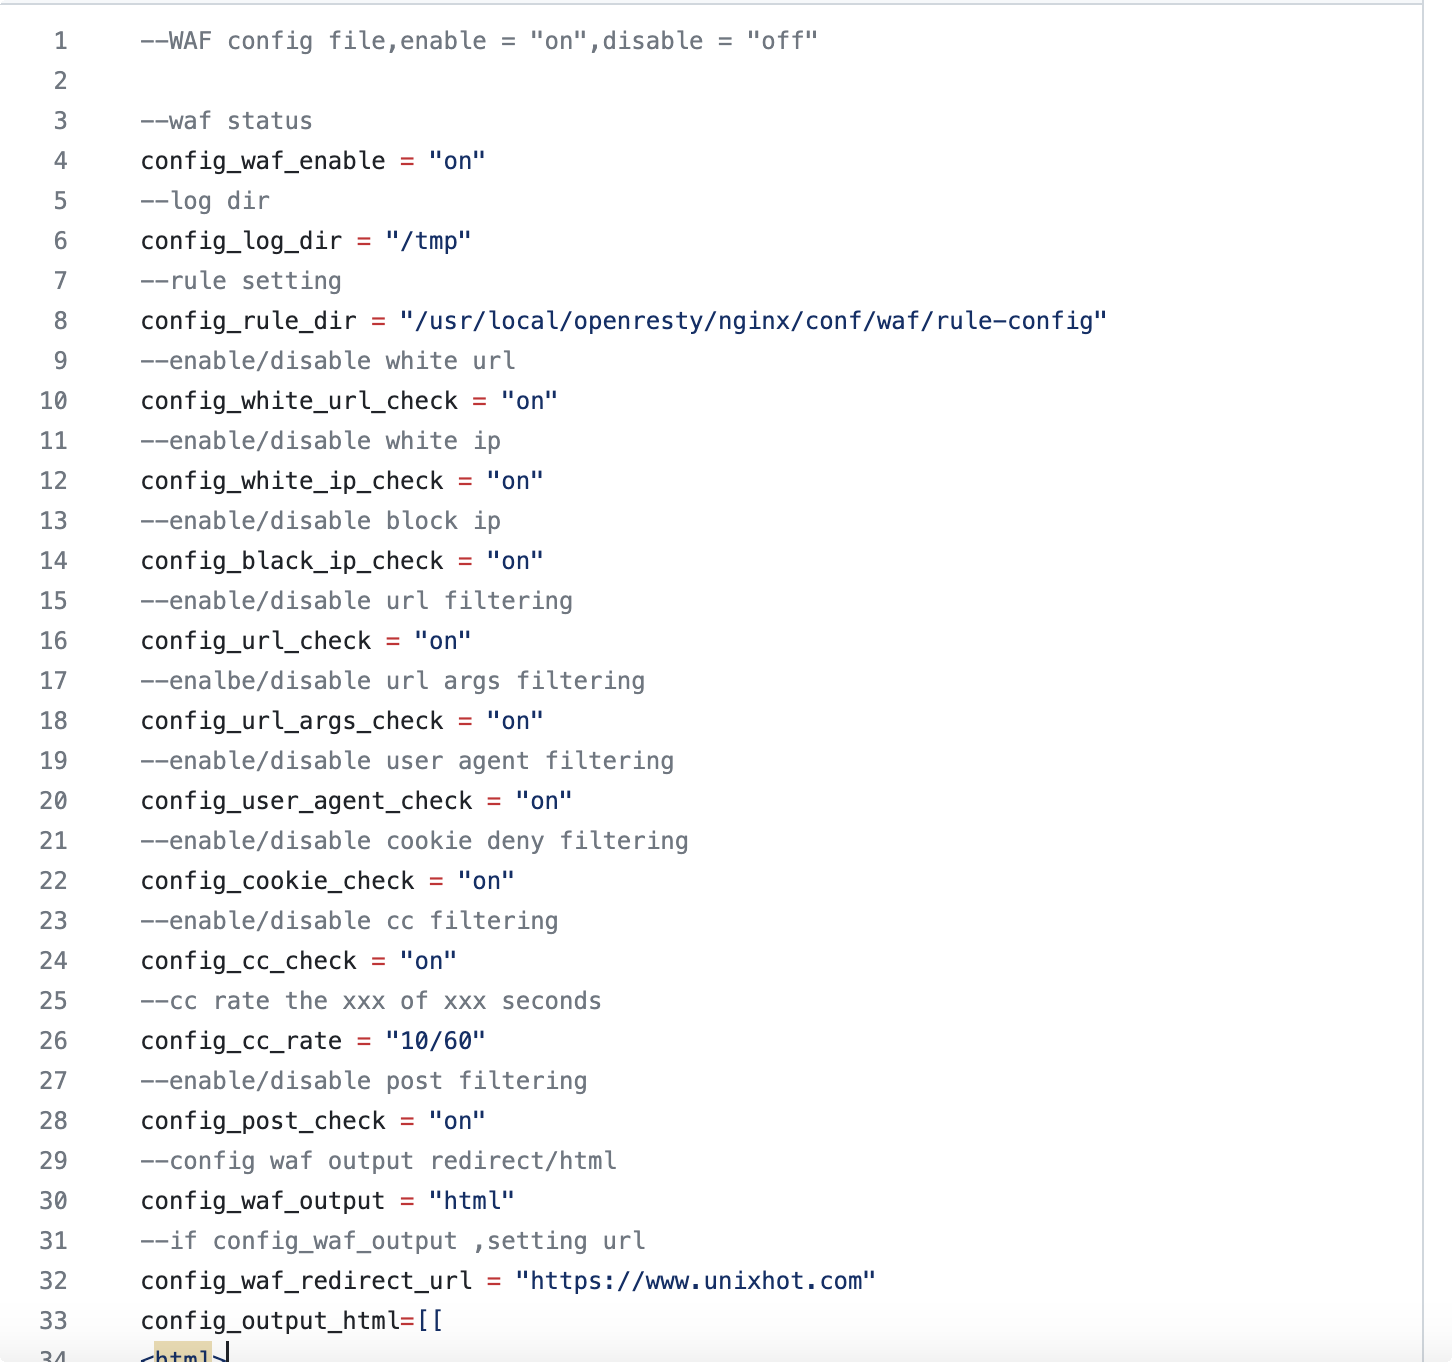
修改后的配置,可以看到我修改了cc速率
- config_waf_enable = "on" --是否启用waf模块,值为 on 或 off
- config_log_dir = "/tmp" --waf的日志位置,日志格式默认为json
- config_rule_dir = "/usr/local/openresty/nginx/conf/waf/rule-config" --策略规则目录位置,可根据情况变动
- config_white_url_check = "on" --是否开启URL检测
- config_white_ip_check = "on" --是否开启IP白名单检测
- config_black_ip_check = "on" --是否开启IP黑名单检测
- config_url_check = "on" --是否开启URL过滤
- config_url_args_check = "on" --是否开启Get参数过滤
- config_user_agent_check = "on" --是否开启UserAgent客户端过滤
- config_cookie_check = "on" --是否开启cookie过滤
- config_cc_check = "on" --是否开启cc攻击过滤
- config_cc_rate = "10/60" --cc攻击的速率/时间,单位为秒;默认示例中为单个IP地址在60秒内访问同一个页面次数超过10次则认为是cc攻击,则自动禁止此IP地址访问此页面60秒,60秒后解封(封禁过程中此IP地址依然可以访问其它页面,如果同一个页面访问次数超过10次依然会被禁止)
- config_post_check = "on" --是否开启POST检测
- config_waf_output = "html" --对于违反规则的请求则跳转到一个自定义html页面还是指定页面,值为 html 和 redirect
- config_waf_redirect_url = "https://www.unixhot.com" --指定违反请求后跳转的指定html页面
- config_output_html=[[]] --指定违反规则后跳转的自定义html页面
其中,CC攻击过滤需要在config.lua中开启config_cc_check = "on"参数,然后指定config_cc_rate = "10/60"速率和时间
CC攻击只需要在config.lua配置文件中指定上面的两个参数即可
如下指定在60秒内对于单个IP地址访问单个页面的次数最大10次,超过10次则自动拉入黑名单,60秒后自动解除
sh
vim /usr/local/openresty/nginx/conf/waf/config.lua
nginx
config_cc_check = "on"
config_cc_rate = "10/60"
然后进行测试,如下刷新10次以后就变为来403,我们换个页面再次刷新,如下换个页面可以正常访问,不过连续对一个页面60秒内刷新10次以后将也被拉入黑名单
注:以上的请求速率和时间只能作为参考,大家线上使用具体还要根据相应环境进行调整
我们自定义配置后重新启动 Openresty,即可使用waf功能啦,效果如下: