ubuntu 设置防火墙只允许某个 ip 或者网段访问某个端口
AI 摘要鱼粮不足,AI 今天先歇着 · 正文在下面
一、启动防火墙
sh
sudo ufw enable二、进出站配置
拒绝所有入站连接
sh
sudo ufw default deny incoming允许所有出站连接
sh
sudo ufw default allow outgoing三、限制某个 ip 或者网段访问
这里我以 ssh 连接为例,所以限制 22 端口只能指定 ip 或者网段可以访问。这是指定 172.20.10.14 可以进行 ssh 连接访问(这里我以这个为例)
sh
sudo ufw allow from 172.20.10.14 to any port 22 proto tcp或者配置允许 172.20.10.0/24 网段可以访问:
sh
sudo ufw allow from 172.20.10.0/24 to any port 22 proto tcp四、启用日志记录
sh
sudo ufw logging on五、重新加载配置
sh
sudo ufw reload六、查询状态
sh
sudo ufw status verbose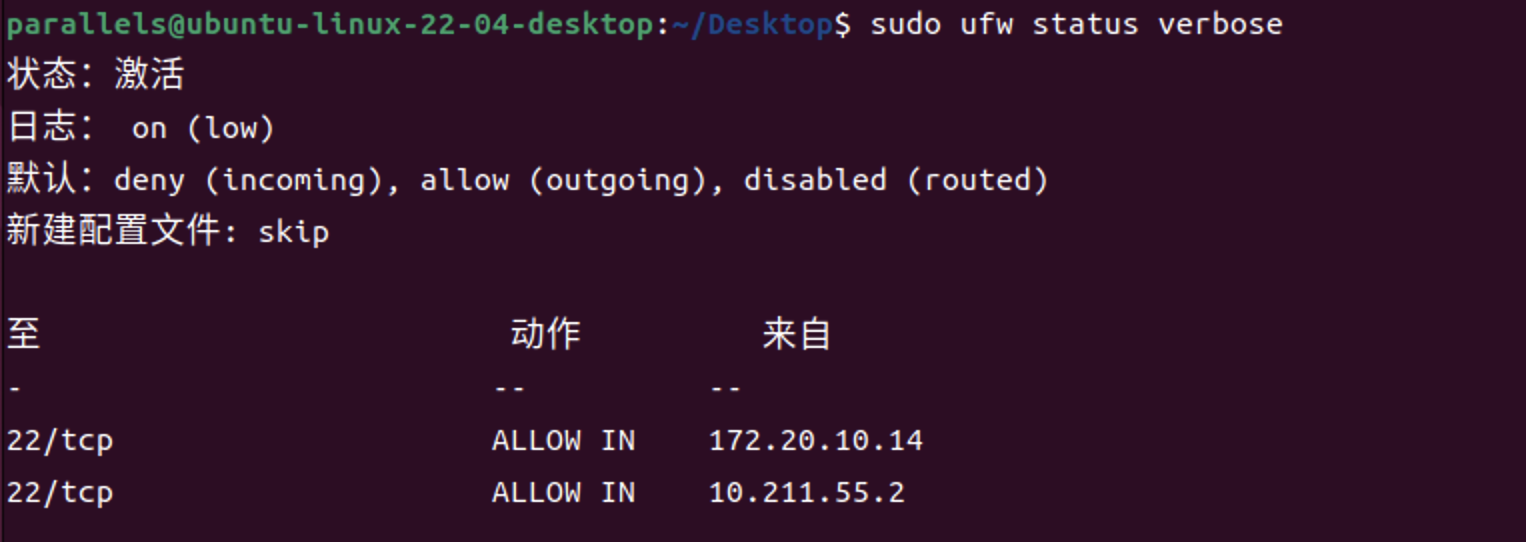
七、查询日志
sh
sudo tail -200f /var/log/ufw.log八、测试
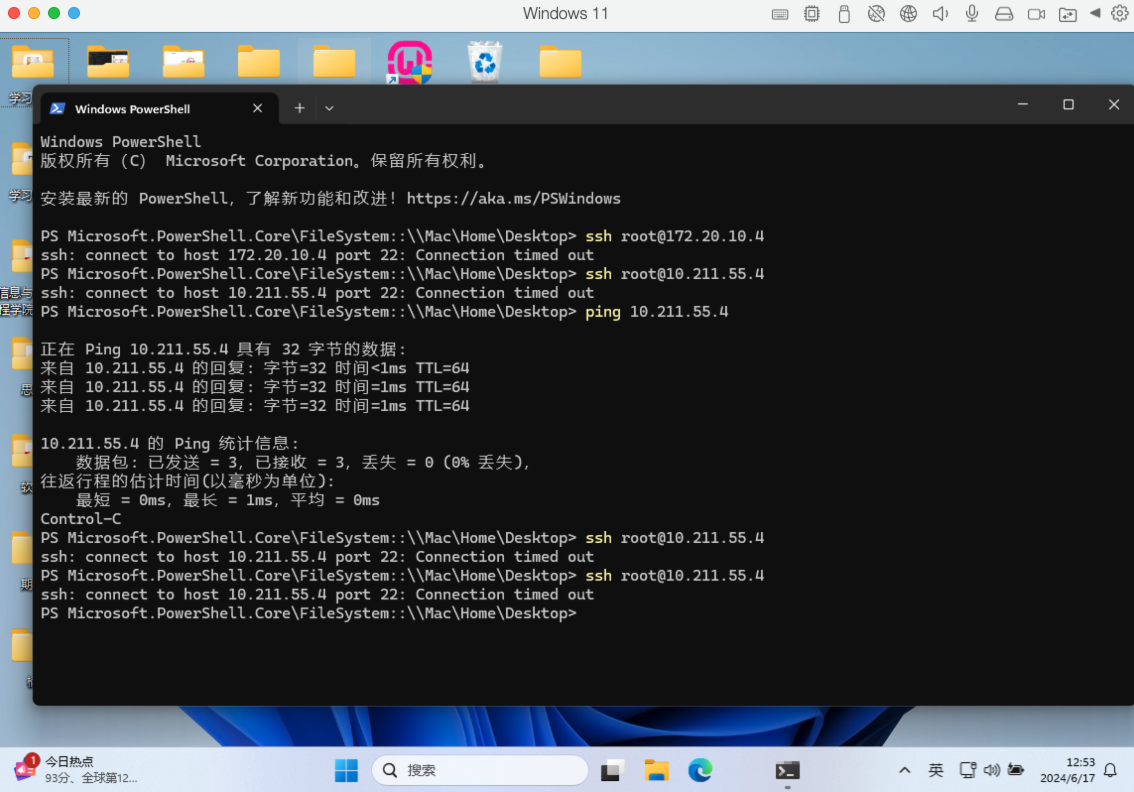
windows 的 ip 是 10.211.55.3,可以看到连接不上
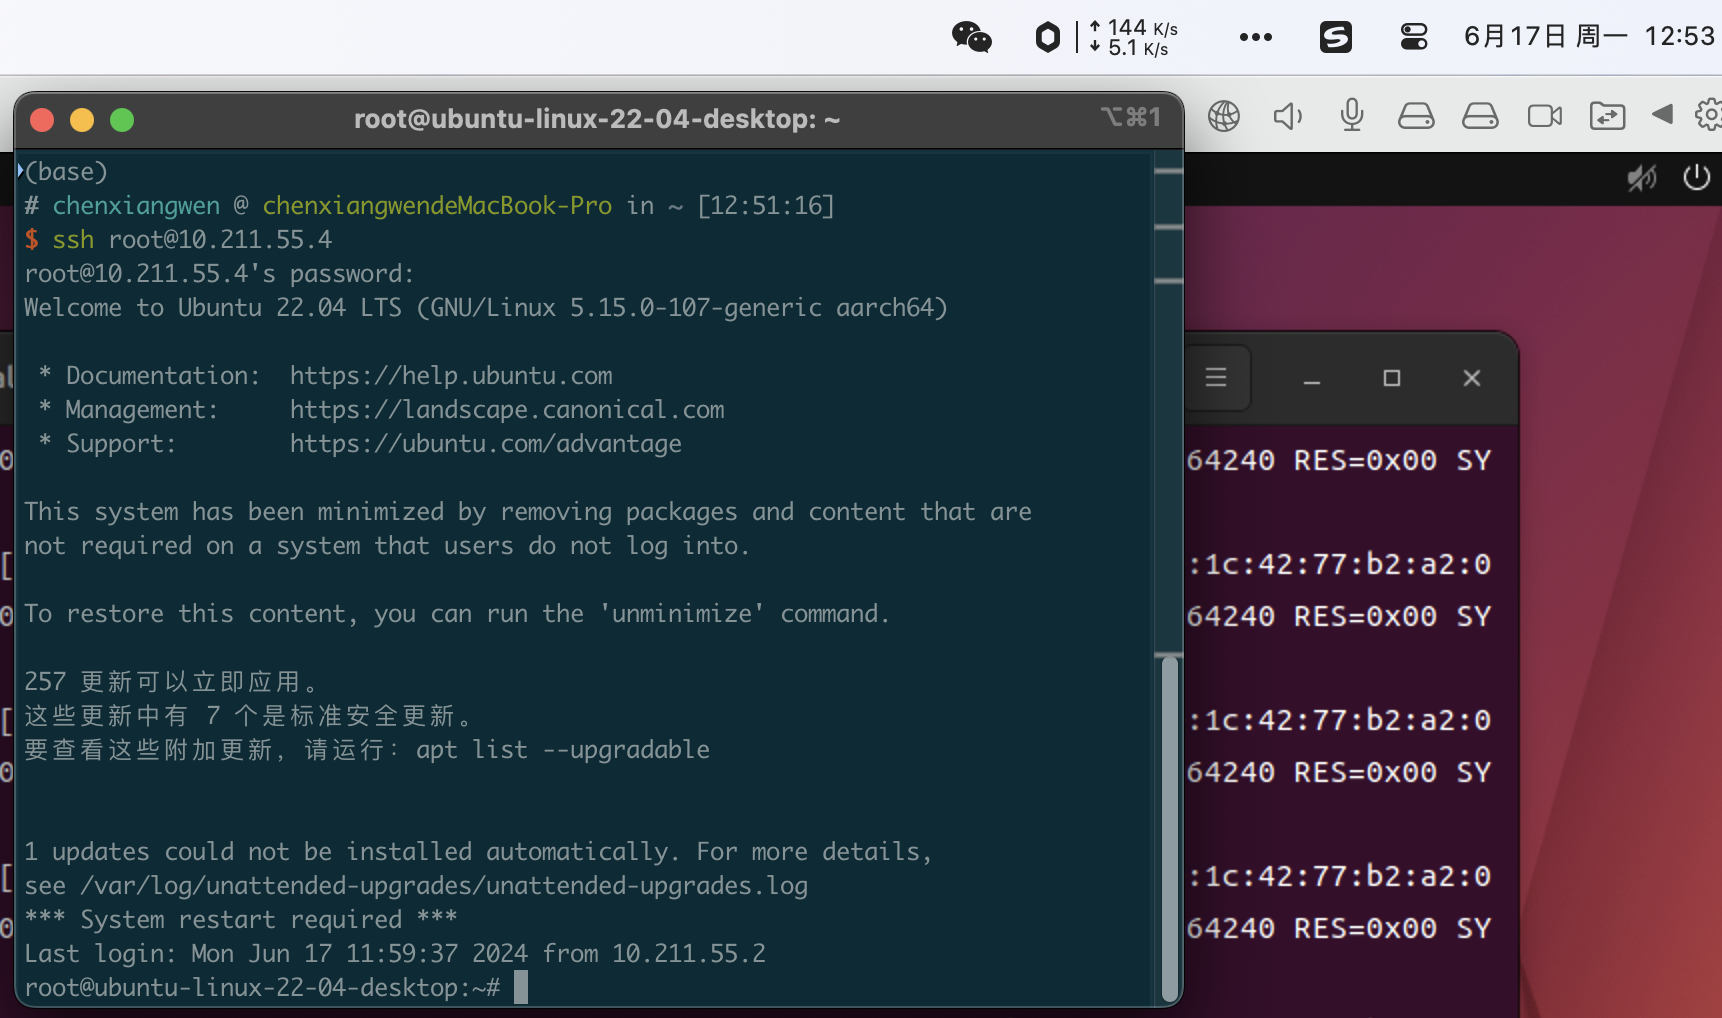
mac 的 ip 是 10.211.55.2,可以正常访问
这里我查询 windows 主机访问 ubuntu 服务器的防火墙日志,可以看到被拒绝了
sh
sudo tail -200f /var/log/ufw.log | grep "10.211.55.3"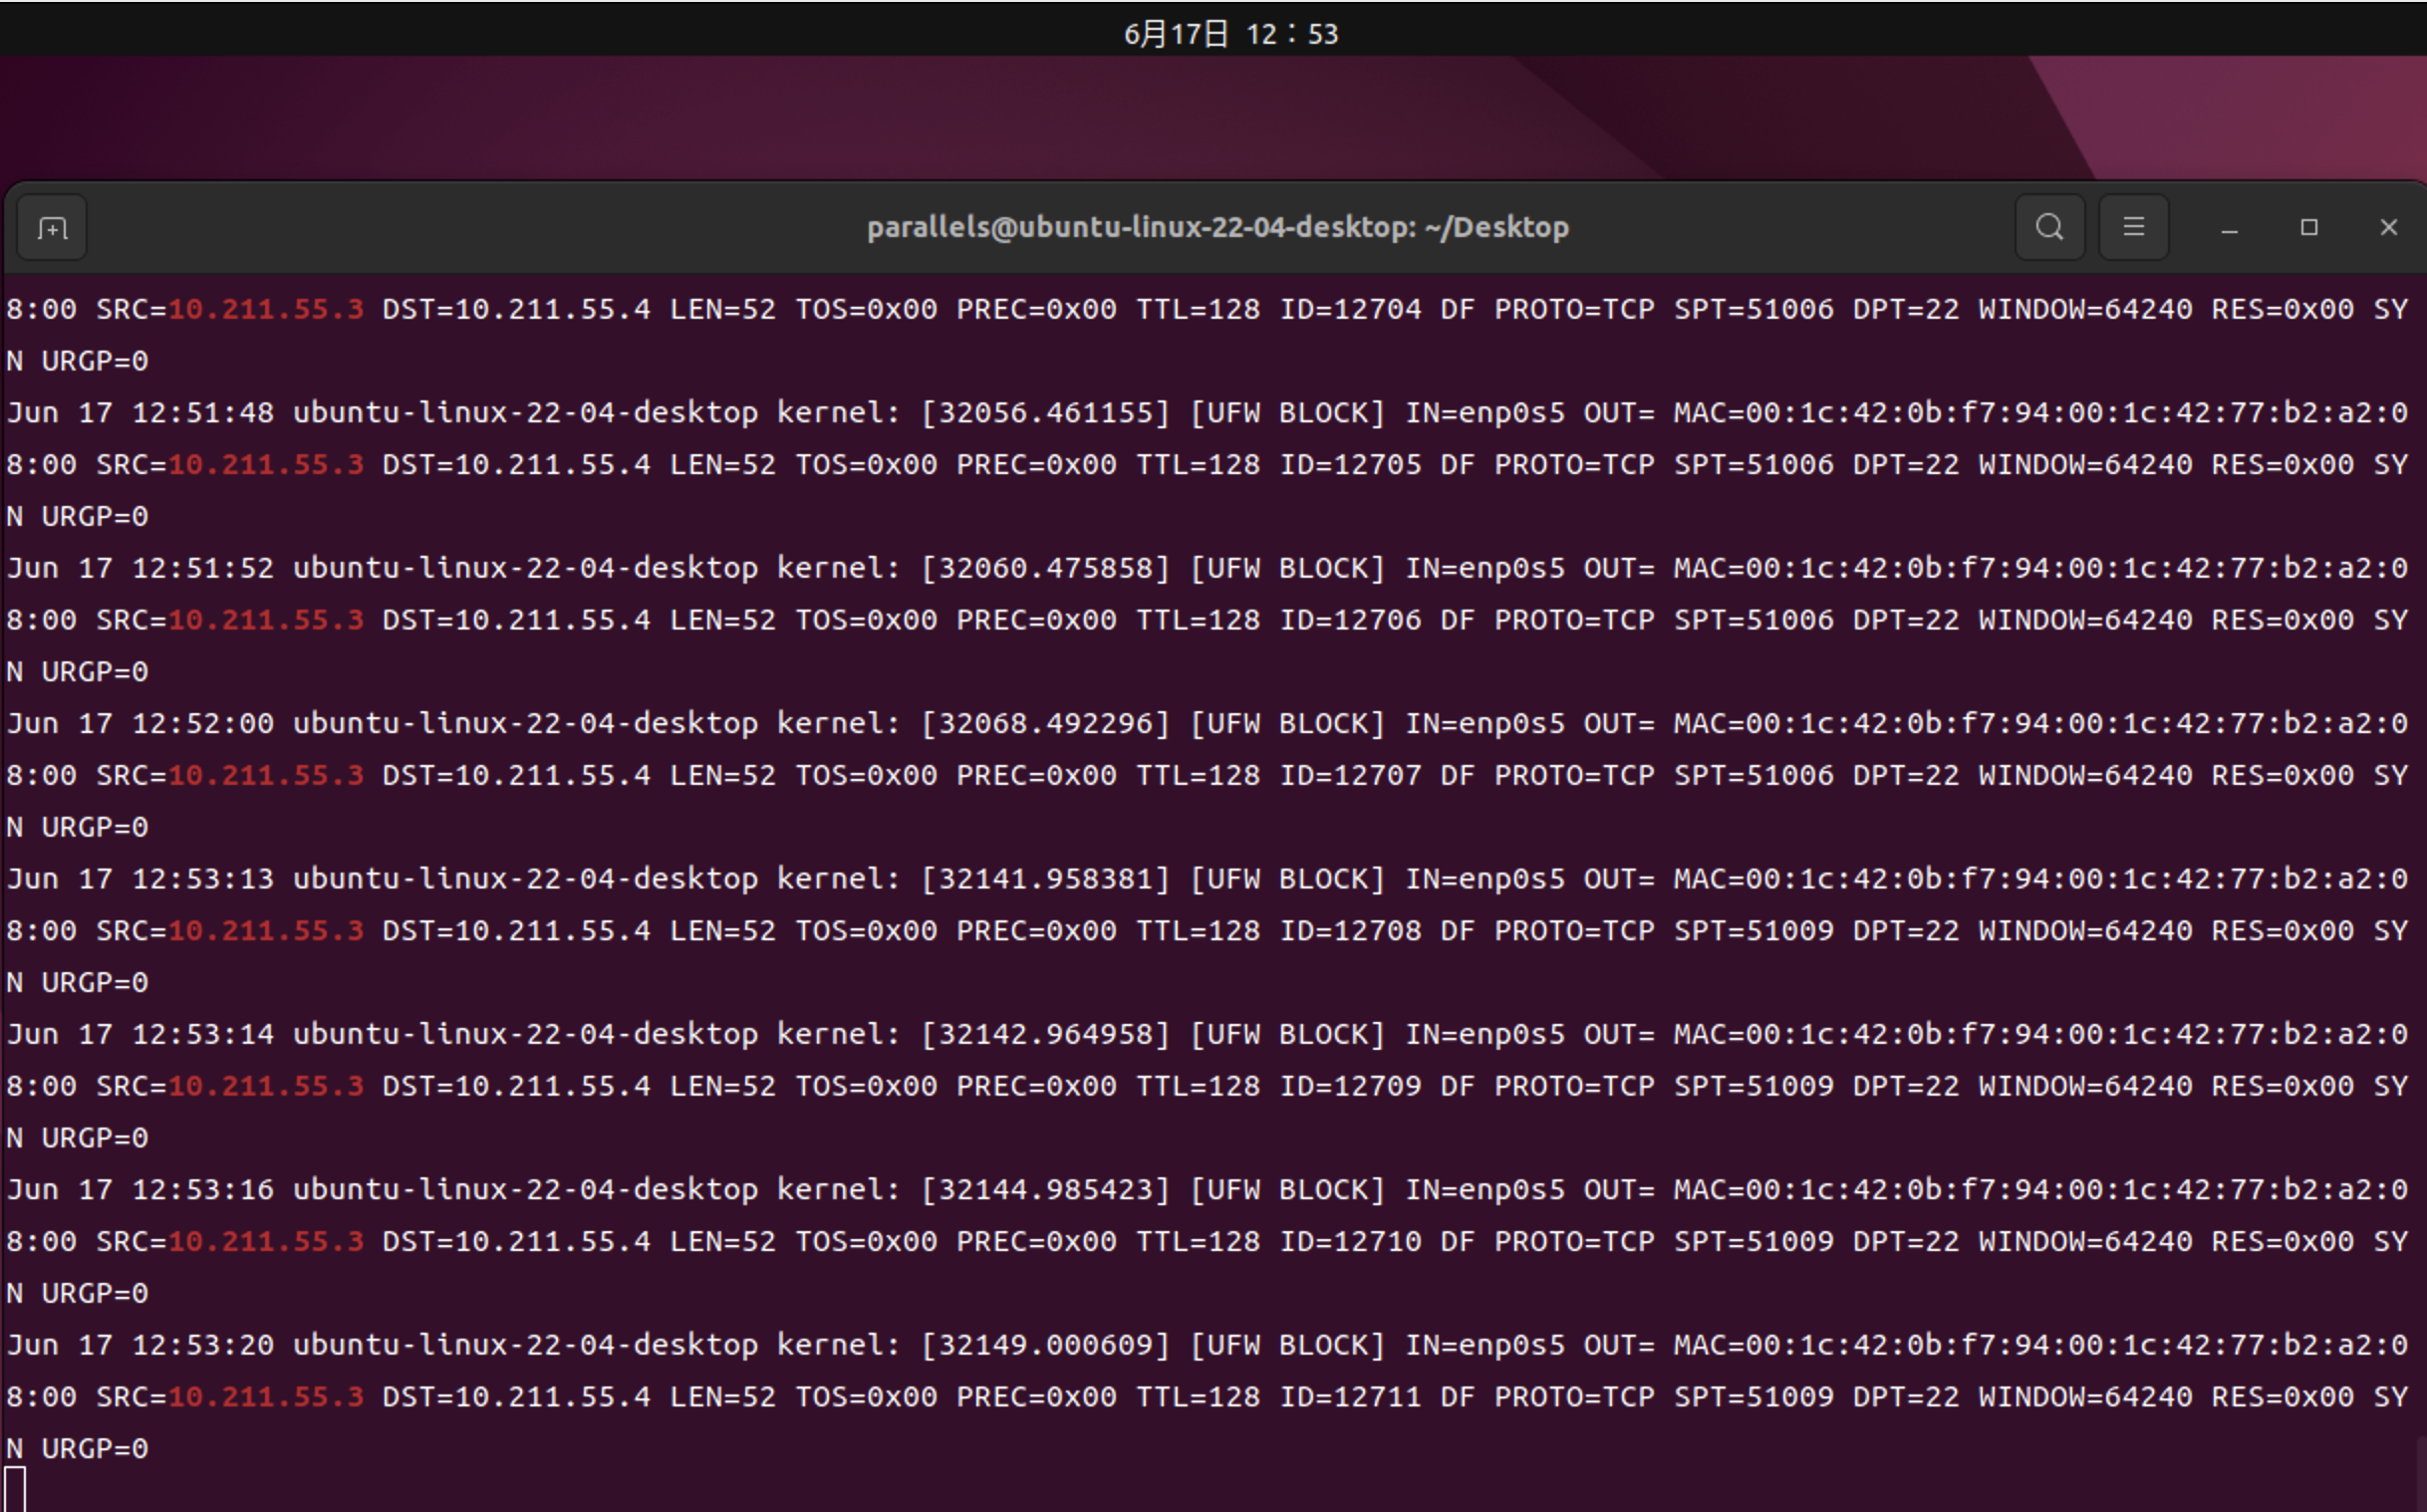
评论
0 条—
还没有评论,来说第一句