利用SSH隧道连接阿里云RDS MySQL数据库
AI 摘要salmon-ai
本文详细解析了如何通过跳板机和 SSH 隧道安全连接阿里云 RDS MySQL 内网数据库,避免直接开放 3306 到公网。文章先说明适用场景和环境准备,包括一台可访问 RDS 的 ECS 跳
前言
MySQL 数据库漏洞频出,不适合直接将 3306 端口开放到公网。
在实际开发时,我们经常遇到这样的场景:
- MySQL 数据库(RDS)只开放了内网访问,无法直接从公网访问。
- 本地开发调试需要访问 RDS,但又不想把数据库暴露到公网。
这时就可以通过 跳板机(Bastion Host)+ SSH 隧道转发 来安全地访问内网 RDS。本文将以阿里云 RDS 为例,从 0 到 1 配置隧道访问。
教程
1、环境准备
- 一台阿里云 RDS MySQL(仅内网可访问)
- 内网地址:rm-xxxxxxx.mysql.rds.aliyuncs.com
- 端口:3306
- 一台 ECS 服务器作为 跳板机
- 内网 IP:172.xx.xx.xx(和 RDS 在同一个 VPC)
- 公网 IP:47.xx.xx.xx(示例,实际替换)
- 已开通安全组的 22 端口(SSH 登录用)
- 本地开发机
- macOS/Linux/Windows 都可以
- 能通过 SSH 连接到跳板机
2、跳板机配置
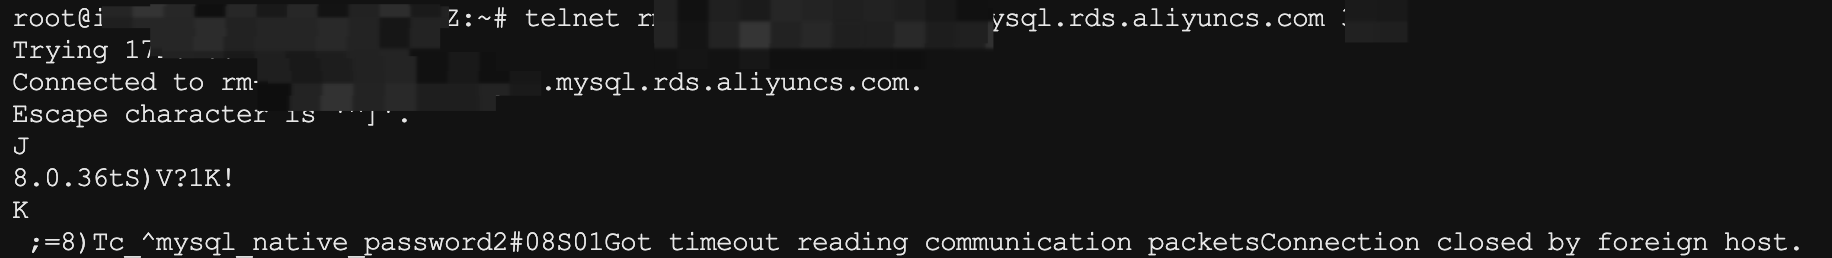
- 检查跳板机是否能访问 RDS 内网
登录到跳板机:
bash
ssh root@47.xx.xx.xx在跳板机上测试:
bash
telnet rm-xxxxxxx.mysql.rds.aliyuncs.com 3306如果能看到 MySQL 字样说明连通。
- (可选)为安全起见,配置免密登录
在本地生成 SSH Key:
bash
ssh-keygen -t rsa上传公钥到跳板机:
bash
ssh-copy-id -i ~/.ssh/id_rsa.pub root@47.xx.xx.xx以后就可以免密码登录。
测试
1、本地电脑执行命令创建隧道连接
bash
ssh -N -L 3388:rm-xxxxxxx.mysql.rds.aliyuncs.com:3306 root@47.xx.xx.xx -p 22参数解释:
- 3388:本地端口(你访问时用的端口,可以随便指定一个没被占用的)
- rm-xxxxxxx.mysql.rds.aliyuncs.com:3306:目标 RDS 的内网地址和端口
- root@47.xx.xx.xx -p 22:跳板机的公网地址和 SSH 端口
保持该命令运行后,本地 127.0.0.1:3388 就是一个通往 RDS 的“代理端口”。
本地直接连:
bash
mysql -h 127.0.0.1 -P 3388 -u root -p进入后可以执行:
sql
show databases;看到数据库列表,就说明隧道打通成功。
2、navicat 连接
配置下 navicat
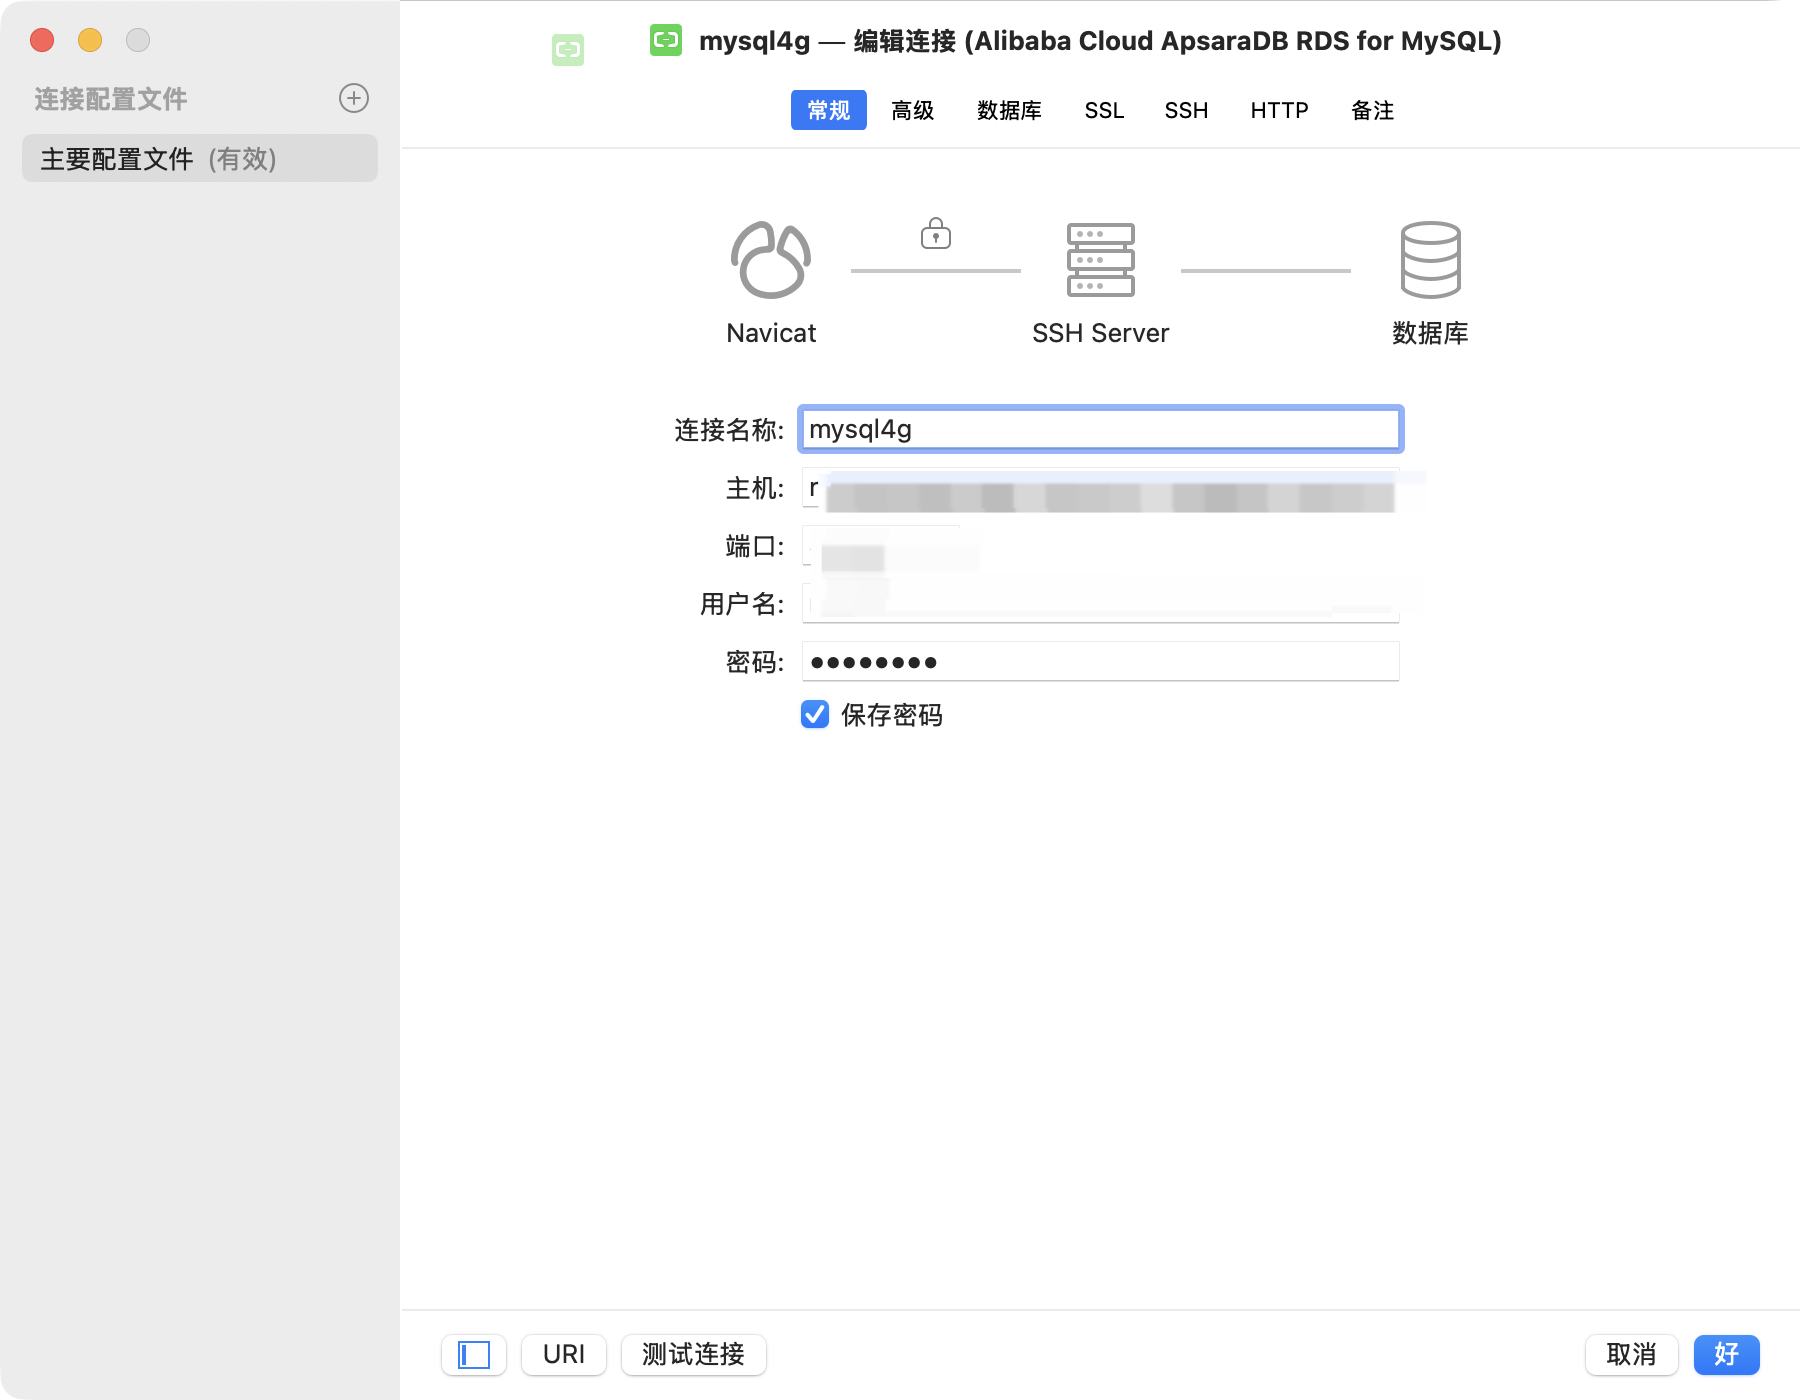
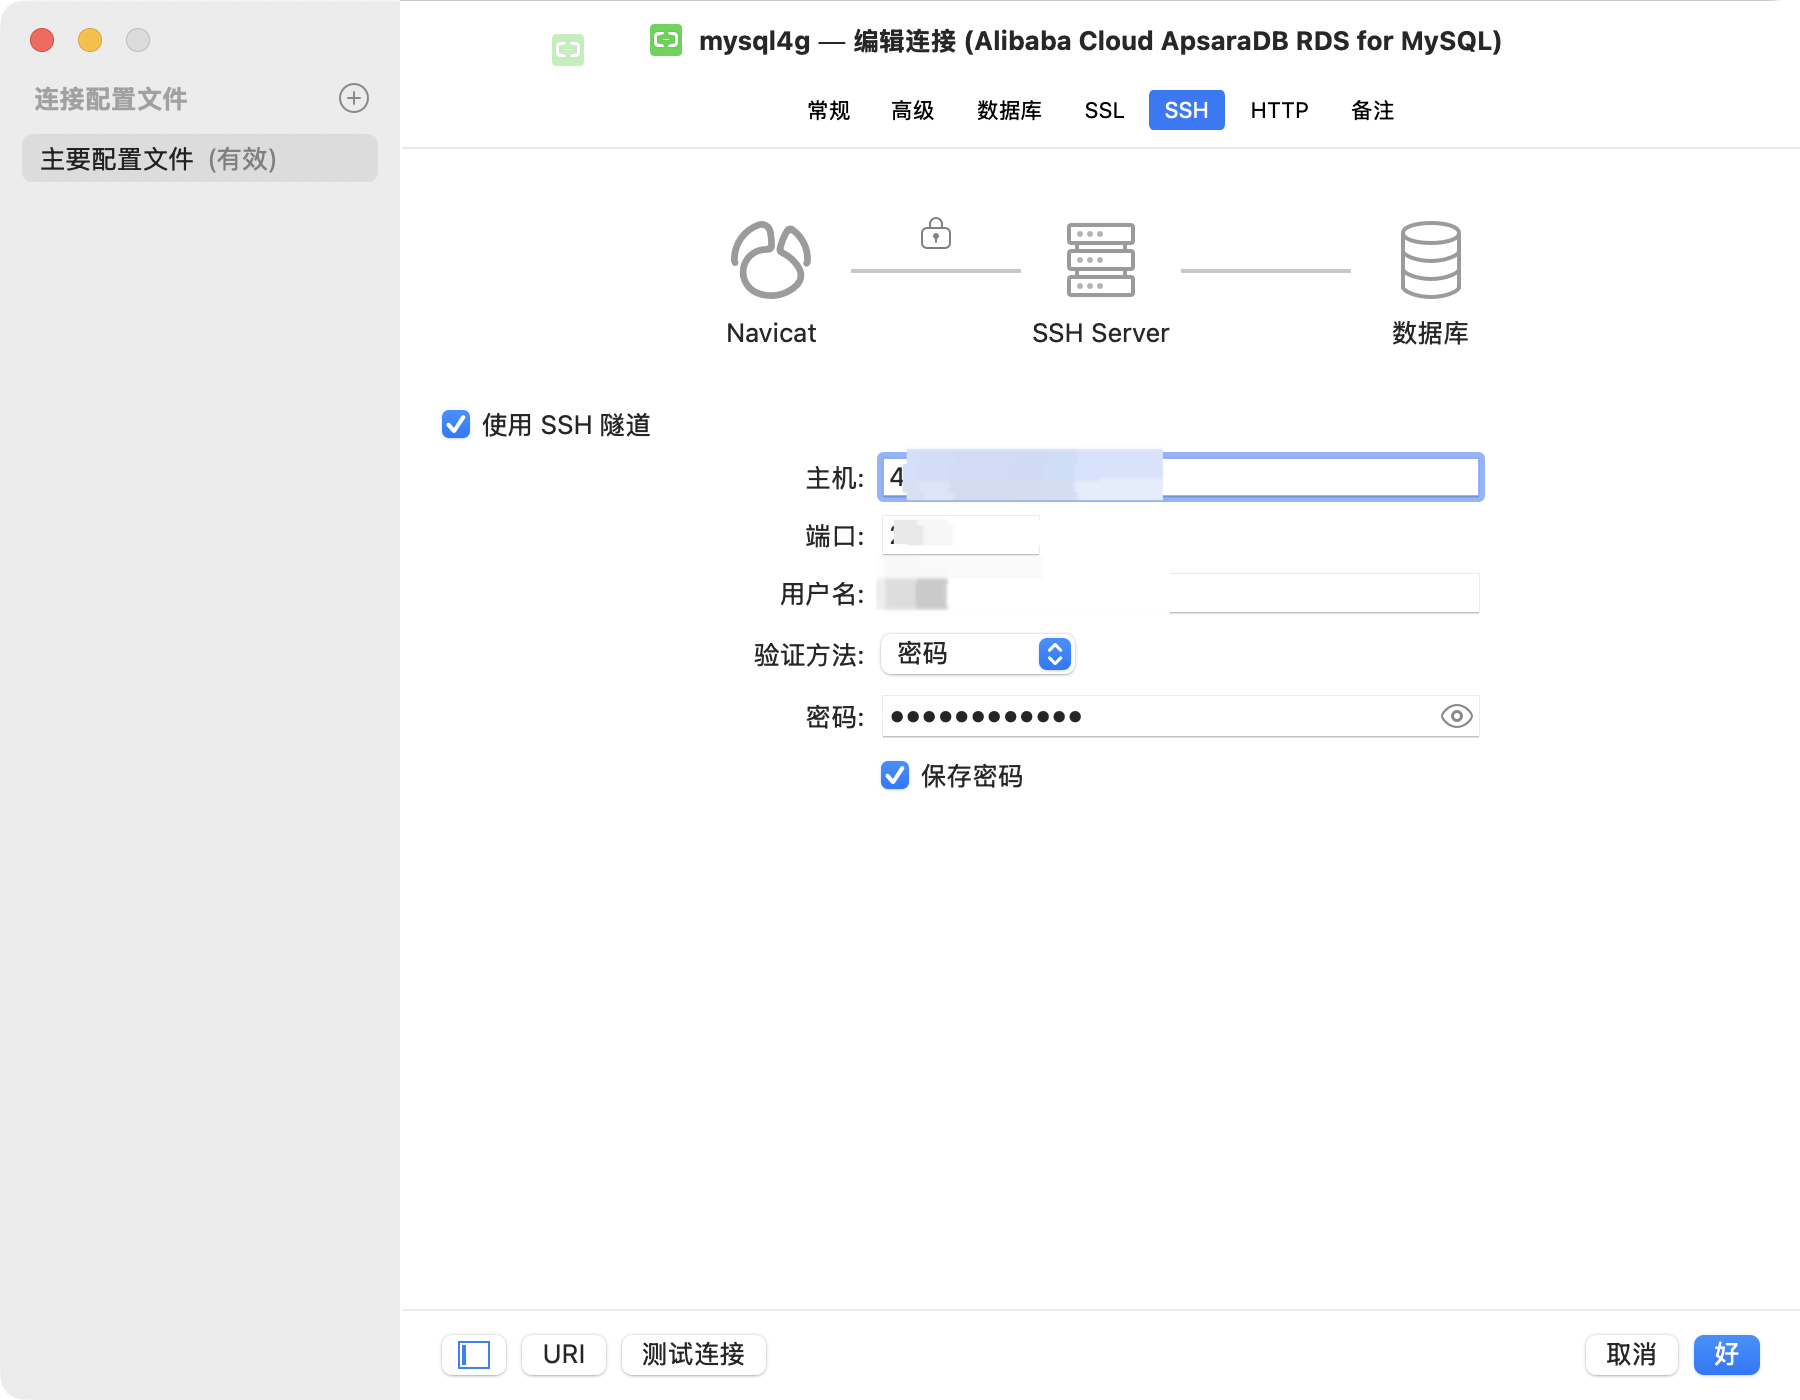
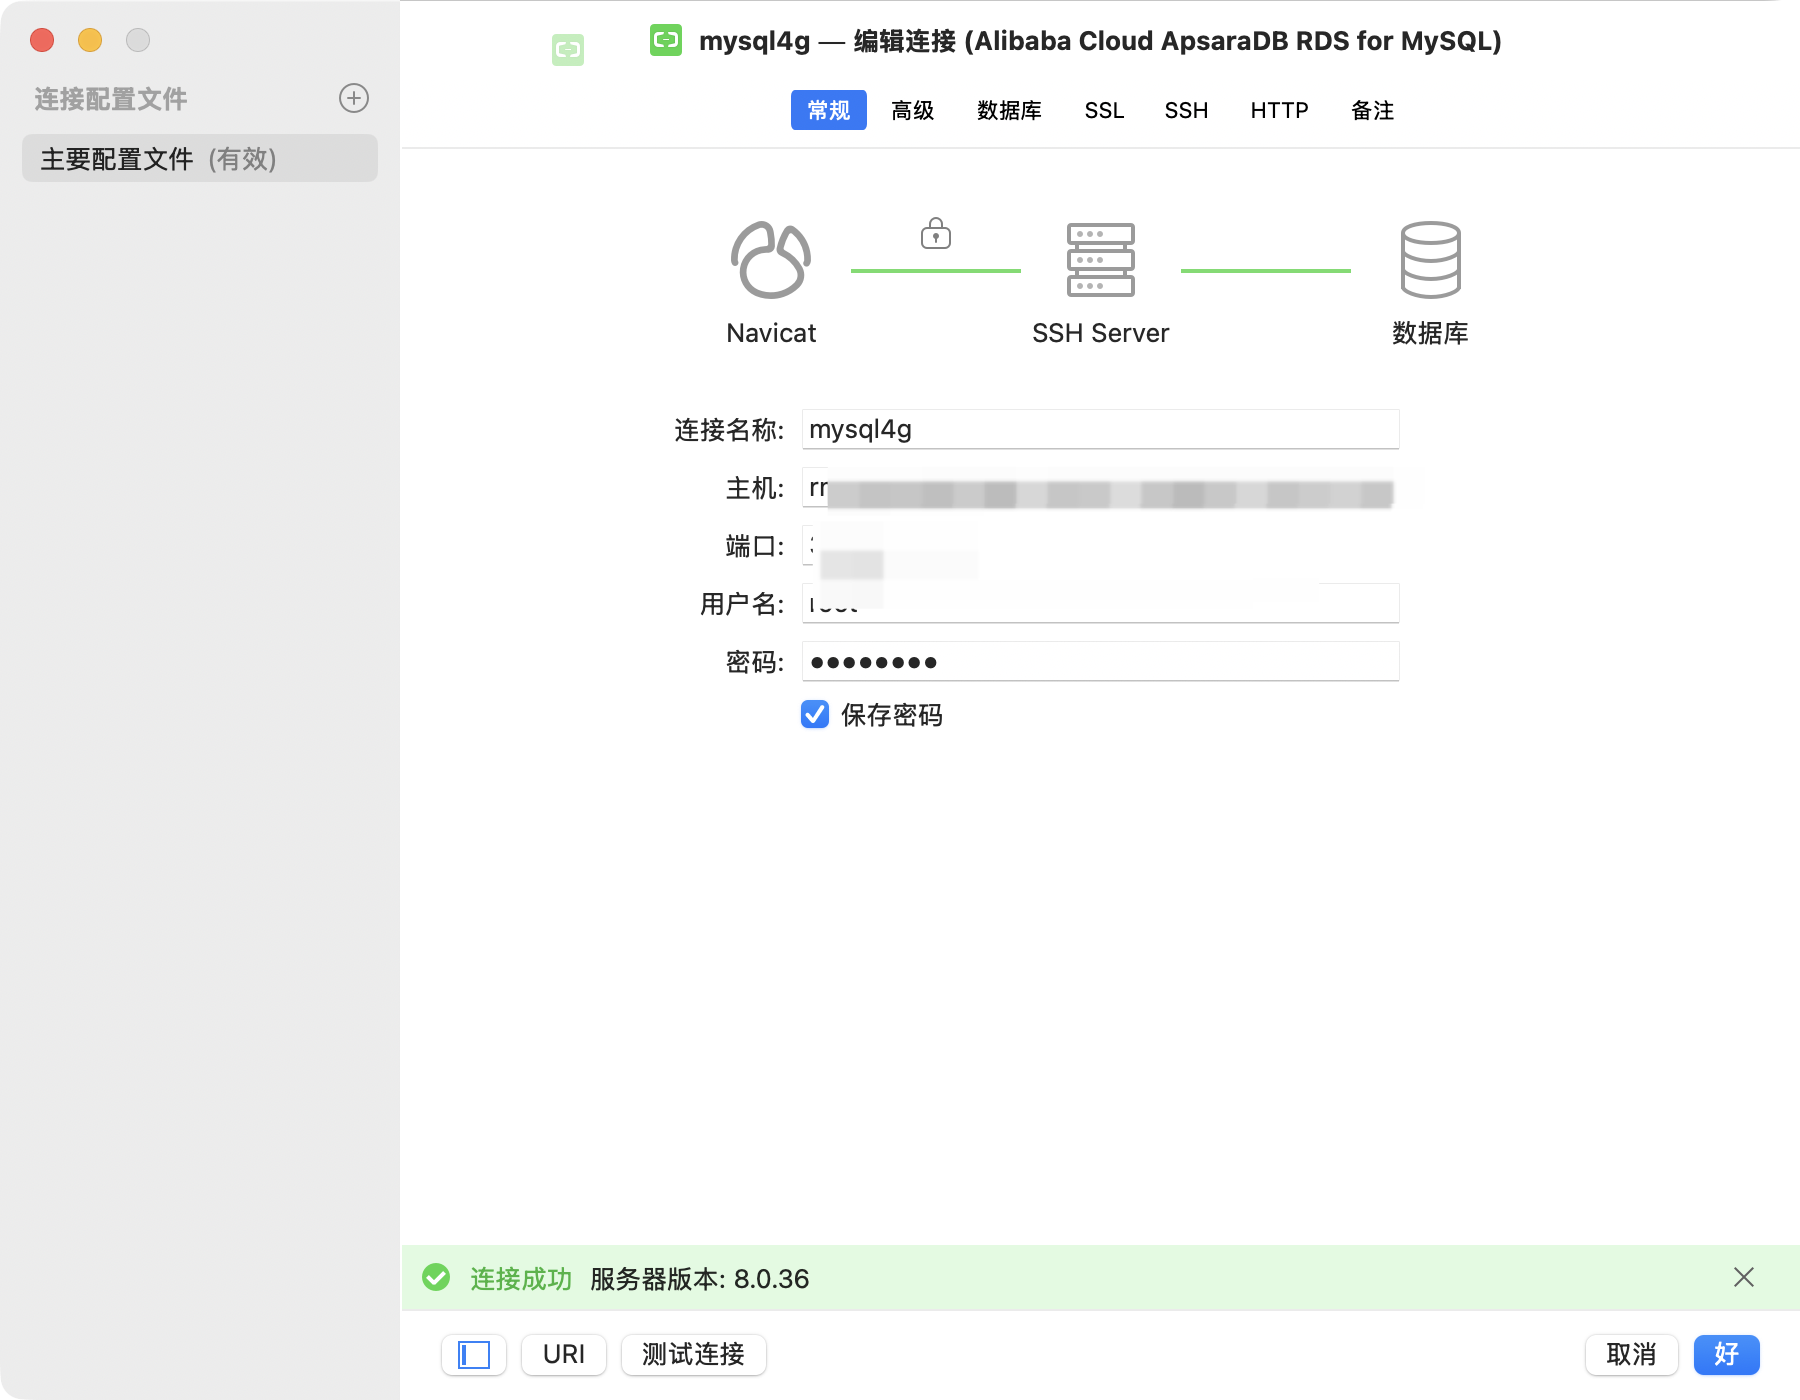
可以看到连接成功啦
总结
通过一台跳板机,我们就能在本地安全地访问阿里云 RDS 内网数据库。
- 核心流程就是:
- 本地端口 (3388) → SSH 隧道 → 跳板机内网 → RDS MySQL (3306)
这样既保证了安全,又方便本地开发。
评论
0 条—
还没有评论,来说第一句