Certbot 通配证书自动续期后同步更新阿里云 OSS 自定义域名 HTTPS 证书
本文详细解析了如何在 Certbot 自动续期通配证书后,同步更新阿里云 OSS 自定义域名的 HTTPS 证书,避免 OpenResty 已更新但 media.salmonedu
我目前使用 Certbot 申请了 *.salmonedu.ltd 通配证书,证书文件在服务器上的路径是:
nginx
ssl_certificate     /etc/letsencrypt/live/salmonedu.ltd/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/salmonedu.ltd/privkey.pem;
站点本身通过 OpenResty 使用这个证书没有问题,但 OSS 自定义域名 media.salmonedu.ltd 也需要绑定 HTTPS 证书。否则访问类似下面的资源时,浏览器会提示证书异常:
text
https://media.salmonedu.ltd/wallpaper/images/202308/xxx.jpg这里需要注意:OpenResty 使用了新证书,不代表 OSS 自定义域名也自动更新了证书。OSS 的自定义域名证书需要单独上传/绑定。
一、通配证书是否可以用于 OSS 自定义域名
可以。
我的证书是:
text
*.salmonedu.ltd它可以匹配:
text
media.salmonedu.ltd
blog.salmonedu.ltd
api.salmonedu.ltd
但不能匹配:
text
a.media.salmonedu.ltd所以 OSS 绑定时,域名仍然填写具体访问域名:
text
media.salmonedu.ltd证书内容使用 *.salmonedu.ltd 的通配证书即可。
二、安装 ossutil
OSS 自定义域名证书配置使用阿里云官方 ossutil 工具。
Ubuntu 服务器安装:
bash
cd /mydata/openresty

apt update
apt install -y unzip curl

curl -L -o ossutil-v1.7.19-linux-amd64.zip \
  https://gosspublic.alicdn.com/ossutil/1.7.19/ossutil-v1.7.19-linux-amd64.zip

unzip -o ossutil-v1.7.19-linux-amd64.zip

chmod +x ossutil-v1.7.19-linux-amd64/ossutil
cp ossutil-v1.7.19-linux-amd64/ossutil /usr/local/bin/ossutil

ossutil --version
三、准备 AccessKey
这里使用的 RAM 用户需要有 OSS bucket 权限,同时还需要云盾证书服务权限。
调试阶段可以先授予:
text
AliyunOSSFullAccess
AliyunYundunCertFullAccess
如果缺少证书服务权限,执行时可能会报:
text
You are forbidden to yundun-cert:CreateSSLCertificate这说明 OSS 绑定 HTTPS 证书时,底层会调用阿里云证书服务创建证书记录。
四、创建环境变量文件
不要把 AccessKey 直接写进脚本或者 crontab。推荐单独放到服务器环境文件中,并设置 600 权限。
创建文件:
bash
cat >/mydata/openresty/media-cert.env <<'EOF'
export ALIYUN_OSS_ACCESS_KEY_ID="你的AccessKeyId"
export ALIYUN_OSS_ACCESS_KEY_SECRET="你的AccessKeySecret"
EOF

chmod 600 /mydata/openresty/media-cert.env
脚本执行时会自动读取这个文件。这样即使是 crontab 或 Certbot deploy hook 执行,也能拿到需要的 AK。
五、证书同步脚本
脚本路径:
text
/mydata/openresty/deploy-media-cert-to-aliyun.sh脚本做的事情:
text
1. 读取 /mydata/openresty/media-cert.env
2. 检查 Certbot 证书和私钥是否存在
3. 重启 OpenResty,让站点本身使用新证书
4. 使用 ossutil bucket-cname 更新 OSS 自定义域名 HTTPS 证书
5. 输出当前证书有效期,方便核对
bash
#!/usr/bin/env bash
set -euo pipefail

# OSS/CDN 需要绑定 HTTPS 的业务访问域名。
# 默认处理当前资源域 media.salmonedu.ltd,也可以通过 MEDIA_CERT_DOMAIN 覆盖。
DOMAIN="${MEDIA_CERT_DOMAIN:-media.salmonedu.ltd}"

# cron / certbot deploy-hook 执行时通常没有手动 export 的环境变量。
# 可以把 OSS AK 等敏感变量放到这个文件中,脚本启动时自动读取。
MEDIA_CERT_ENV_FILE="${MEDIA_CERT_ENV_FILE:-/mydata/openresty/media-cert.env}"
if [[ -f "${MEDIA_CERT_ENV_FILE}" ]]; then
  # shellcheck disable=SC1090
  source "${MEDIA_CERT_ENV_FILE}"
fi

# Certbot 证书 lineage 名称。你的证书目录目前是:
# /etc/letsencrypt/live/salmonedu.ltd/fullchain.pem
# /etc/letsencrypt/live/salmonedu.ltd/privkey.pem
CERT_DOMAIN="${CERTBOT_CERT_DOMAIN:-salmonedu.ltd}"

# Certbot renew 执行 deploy-hook 时会注入 RENEWED_LINEAGE。
# 手动执行脚本时没有这个变量,所以回落到 /etc/letsencrypt/live/${CERT_DOMAIN}。
CERT_LINEAGE="${RENEWED_LINEAGE:-${LE_LIVE_DIR:-/etc/letsencrypt/live/${CERT_DOMAIN}}}"
FULLCHAIN_FILE="${FULLCHAIN_FILE:-${CERT_LINEAGE}/fullchain.pem}"
PRIVATE_KEY_FILE="${PRIVATE_KEY_FILE:-${CERT_LINEAGE}/privkey.pem}"

# CDN 证书上传用 aliyun CLI profile。当前默认不走 CDN,只保留后续切 CDN 时使用。
ALIYUN_PROFILE="${ALIYUN_PROFILE:-AkProfile}"
CERT_NAME="${CERT_NAME:-salmonedu-wildcard-$(date +%Y%m%d%H%M%S)}"

# 是否在证书续期后重启 OpenResty。这个只影响你自己服务器上的 OpenResty,
# 不负责给 OSS 绑定证书;OSS 绑定在后面的 DEPLOY_OSS_CERT 分支完成。
RESTART_OPENRESTY="${RESTART_OPENRESTY:-true}"
OPENRESTY_CONTAINER="${OPENRESTY_CONTAINER:-openresty}"

# 当前没有 CDN 流量包,所以默认走 OSS 自定义域名证书部署。
# 后续如果改成 CDN,把 DEPLOY_OSS_CERT=false、DEPLOY_CDN_CERT=true 即可。
DEPLOY_OSS_CERT="${DEPLOY_OSS_CERT:-true}"
DEPLOY_CDN_CERT="${DEPLOY_CDN_CERT:-false}"

# OSS 目标 bucket 和 endpoint。salmon-media 是新的统一资源 bucket。
OSS_BUCKET_NAME="${OSS_BUCKET_NAME:-salmon-media}"
ALIYUN_OSS_ENDPOINT="${ALIYUN_OSS_ENDPOINT:-oss-cn-shenzhen.aliyuncs.com}"
OSSUTIL_BIN="${OSSUTIL_BIN:-ossutil}"

# 先校验证书和私钥是否存在,避免后面上传到一半才发现 Certbot 路径不对。
if [[ ! -f "${FULLCHAIN_FILE}" ]]; then
  echo "证书文件不存在: ${FULLCHAIN_FILE}" >&2
  exit 1
fi

if [[ ! -f "${PRIVATE_KEY_FILE}" ]]; then
  echo "私钥文件不存在: ${PRIVATE_KEY_FILE}" >&2
  exit 1
fi

# aliyun CLI 只在 CDN 分支需要。OSS 分支走 ossutil,所以没有 aliyun CLI 也能继续。
if ! command -v aliyun >/dev/null 2>&1; then
  if [[ "${DEPLOY_CDN_CERT}" == "true" ]]; then
    echo "部署 CDN 证书需要 aliyun CLI,请先安装并配置 profile: ${ALIYUN_PROFILE}" >&2
    exit 1
  fi
  echo "未找到 aliyun CLI,跳过 CDN 证书部署"
fi

# 续期后重启 OpenResty,让你自己站点使用的新证书立即生效。
# 注意:OSS 自定义域名的证书不会因为重启 OpenResty 自动更新,必须执行后面的 OSS 绑定逻辑。
if [[ "${RESTART_OPENRESTY}" == "true" ]]; then
  if command -v docker >/dev/null 2>&1 && docker ps --format '{{.Names}}' | grep -qx "${OPENRESTY_CONTAINER}"; then
    docker restart "${OPENRESTY_CONTAINER}" >/dev/null
    echo "已重启 Openresty 容器: ${OPENRESTY_CONTAINER}"
  else
    echo "跳过 Openresty 重启:未找到运行中的容器 ${OPENRESTY_CONTAINER}"
  fi
fi

# 可选 CDN 分支:现在默认关闭。
# 等后面买 CDN 流量包并把 media.salmonedu.ltd 接到 CDN 后,再打开这个分支。
if [[ "${DEPLOY_CDN_CERT}" == "true" ]]; then
  SSL_PUB="$(cat "${FULLCHAIN_FILE}")"
  SSL_PRI="$(cat "${PRIVATE_KEY_FILE}")"

  if ! aliyun --profile "${ALIYUN_PROFILE}" cdn SetCdnDomainSSLCertificate \
      --DomainName "${DOMAIN}" \
      --SSLProtocol on \
      --CertType upload \
      --CertName "${CERT_NAME}" \
      --SSLPub "${SSL_PUB}" \
      --SSLPri "${SSL_PRI}" >/dev/null; then
    aliyun --profile "${ALIYUN_PROFILE}" cdn SetDomainServerCertificate \
      --DomainName "${DOMAIN}" \
      --ServerCertificateStatus on \
      --CertType upload \
      --CertName "${CERT_NAME}" \
      --SSLPub "${SSL_PUB}" \
      --SSLPri "${SSL_PRI}" >/dev/null
  fi

  echo "已更新 CDN HTTPS 证书: domain=${DOMAIN}, certName=${CERT_NAME}"
fi手动执行测试:
bash
cd /mydata/openresty
./deploy-media-cert-to-aliyun.sh
如果执行成功,会看到类似:
text
已重启 Openresty 容器: openresty
已更新 OSS 自定义域名 HTTPS 证书: bucket=salmon-media, domain=media.salmonedu.ltd
当前本地证书信息:
subject=...
issuer=...
notBefore=...
notAfter=...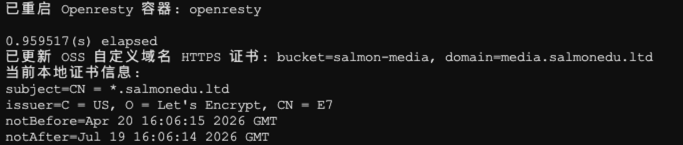
六、配置 Certbot 自动续期 hook
原来的 crontab 可能是这样:
bash
1 1 */1 * * certbot renew --manual --preferred-challenges dns --manual-auth-hook "alidns" --manual-cleanup-hook "alidns clean" --deploy-hook "docker restart openresty"现在改成:
bash
1 1 */1 * * certbot renew --manual --preferred-challenges dns --manual-auth-hook "alidns" --manual-cleanup-hook "alidns clean" --deploy-hook "/mydata/openresty/deploy-media-cert-to-aliyun.sh"注意:certbot renew 可以每天执行,但 --deploy-hook 不会每天都执行。
它的执行逻辑是:
text
每天执行 certbot renew
-> 证书还没到续期窗口:不会续期,也不会执行 deploy-hook
-> 证书真的续期成功:才会执行 deploy-hook
所以不需要担心 OSS 证书每天都被重复上传。
七、删除旧 crontab
查看当前 crontab:
bash
crontab -l编辑:
bash
crontab -e如果是 vim,移动到旧的那一行,按:
text
dd删除整行,然后保存退出:
text
:wq最终只保留新的这一条:
bash
1 1 */1 * * certbot renew --manual --preferred-challenges dns --manual-auth-hook "alidns" --manual-cleanup-hook "alidns clean" --deploy-hook "/mydata/openresty/deploy-media-cert-to-aliyun.sh"八、验证 HTTPS 证书
可以使用 openssl 查看线上域名证书:
bash
echo | openssl s_client -servername media.salmonedu.ltd -connect media.salmonedu.ltd:443 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates
也可以直接浏览器访问 OSS 图片地址:
text
https://media.salmonedu.ltd/wallpaper/images/202308/xxx.jpg如果浏览器不再提示证书不安全,说明 OSS 自定义域名 HTTPS 证书已经生效。

九、总结
这套方案的核心是:
text
Certbot 负责申请和续期通配证书
OpenResty 使用本地证书提供站点 HTTPS
OSS 自定义域名需要单独绑定 HTTPS 证书
Certbot 续期成功后,通过 deploy-hook 自动执行同步脚本
脚本使用 ossutil 更新 OSS 自定义域名证书
最终形成自动化闭环:
text
证书续期成功
-> 重启 OpenResty
-> 更新 OSS 自定义域名证书
-> media.salmonedu.ltd 继续正常 HTTPS 访问
参考文档: