SpringBoot如何使用Cookie来实现登录超时
AI 摘要鱼粮不足,AI 今天先歇着 · 正文在下面
前言
博主有个朋友不太会使用Cookie,看了他写的登录功能和超时功能有点问题,于是就写了个demo给他参考。
代码
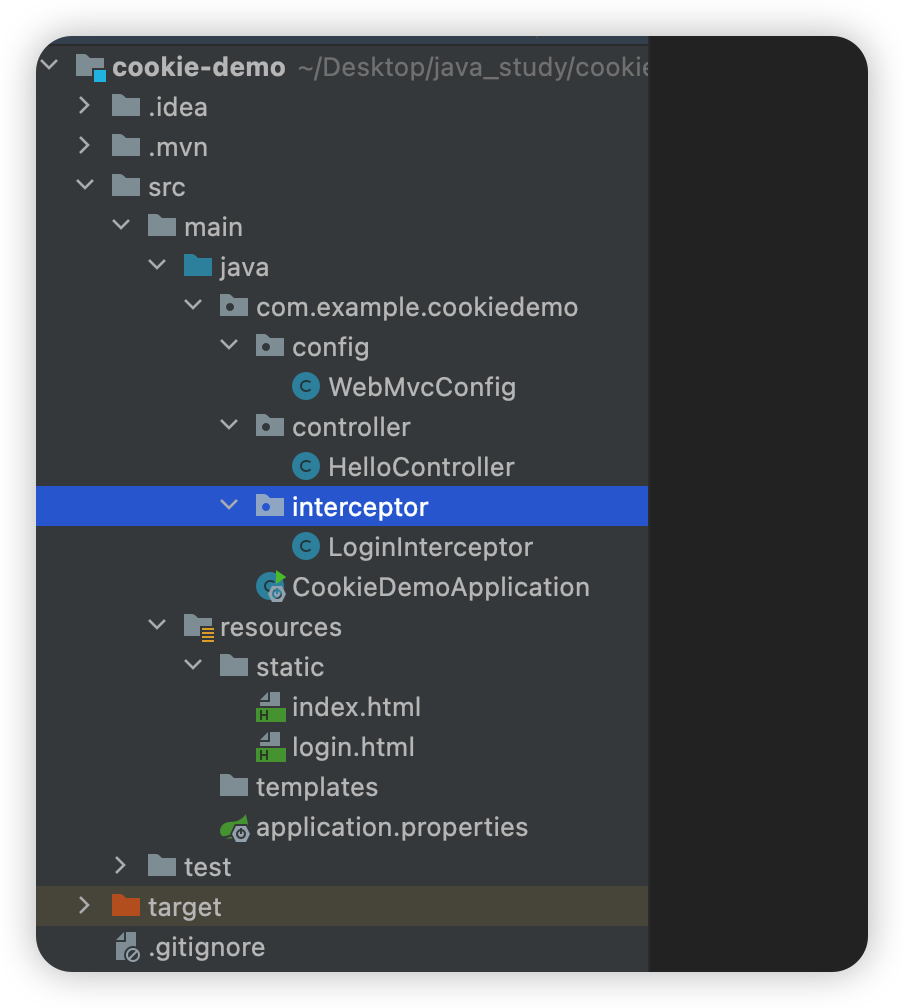
项目结构
Controller代码
java
package com.example.cookiedemo.controller;

import org.springframework.stereotype.Controller;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.ResponseBody;

import javax.annotation.Resource;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;
import java.io.IOException;

/**
 * @author Salmon
 * @date 2022/11/2 17:48
 */
@Controller
public class HelloController {

    @Resource
    private HttpServletRequest request;
    @Resource
    private HttpServletResponse response;

    /**
     * 访问首页
     *
     * @return
     */
    @GetMapping("/index")
    public String index() {
        return "index.html";
    }

    /**
     * 访问登录页
     *
     * @return
     */
    @GetMapping("/login")
    public String loginHtml() {
        return "login.html";
    }

    /**
     * 登录接口
     *
     * @return
     */
    @GetMapping("/api/login")
    @ResponseBody
    public String login() throws IOException {
        Cookie cookie = new Cookie("isLogin", "true");
        cookie.setMaxAge(30);
        cookie.setDomain("localhost");
        cookie.setPath("/");
        response.addCookie(cookie);
        return "success";
    }

    /**
     * 退出登录接口
     *
     * @return
     */
    @GetMapping("/api/logout")
    public String logout() {
        Cookie[] cookies = request.getCookies();
        for (Cookie cookie : cookies) {
            if ("isLogin".equals(cookie.getName())) {
                cookie.setMaxAge(0);
            }
        }
        return "/login";
    }
}拦截器代码
java
package com.example.cookiedemo.interceptor;

import org.springframework.web.servlet.HandlerInterceptor;

import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * 登录拦截器
 *
 * @author Salmon
 * @date 2022/11/2 17:45
 */
public class LoginInterceptor implements HandlerInterceptor {

    @Override
    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {
        Cookie[] cookies = request.getCookies();
        //查询当前是否有登录
        if (cookies != null && cookies.length > 0) {
            for (Cookie cookie : cookies) {
                //有登录,则放行
                if ("isLogin".equals(cookie.getName())) {
                    cookie.setMaxAge(30);
                    response.addCookie(cookie);
                    return true;
                }
            }
        }
        //没有登录,跳转到登录页
        response.sendRedirect("/login");
        return false;
    }
}拦截器交给mvc
java
package com.example.cookiedemo.config;

import com.example.cookiedemo.interceptor.LoginInterceptor;
import org.springframework.context.annotation.Configuration;
import org.springframework.web.servlet.config.annotation.InterceptorRegistry;
import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;

import java.util.Arrays;

/**
 * @author Salmon
 * @date 2022/11/2 18:06
 */
@Configuration
public class WebMvcConfig implements WebMvcConfigurer {

    @Override
    public void addInterceptors(InterceptorRegistry registry) {
        registry.addInterceptor(new LoginInterceptor()).addPathPatterns("/index").excludePathPatterns(Arrays.asList("/login","/api/login","/api/logout"));
    }

}前端demo页面
index.html
html
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>首页</title>
</head>
<body>
首页
</body>
</html>
login.html
html
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>登录页</title>
</head>
<body>
<input name="username" type="number">
<input name="password" type="password">
<button id='login'>登录</button>
</body>
<script>
    // 绑定点击事件
    document.querySelector('#login').onclick = function () {
        var ajaxObj = new XMLHttpRequest();
        ajaxObj.open('get', '/api/login');
        ajaxObj.send();

        ajaxObj.onreadystatechange = function () {
            if (ajaxObj.status === 200) {
                console.log('数据返回成功');
                console.log(ajaxObj.responseText);
                window.location.href = "/index";
            }
        }
    }
</script>
</html>测试
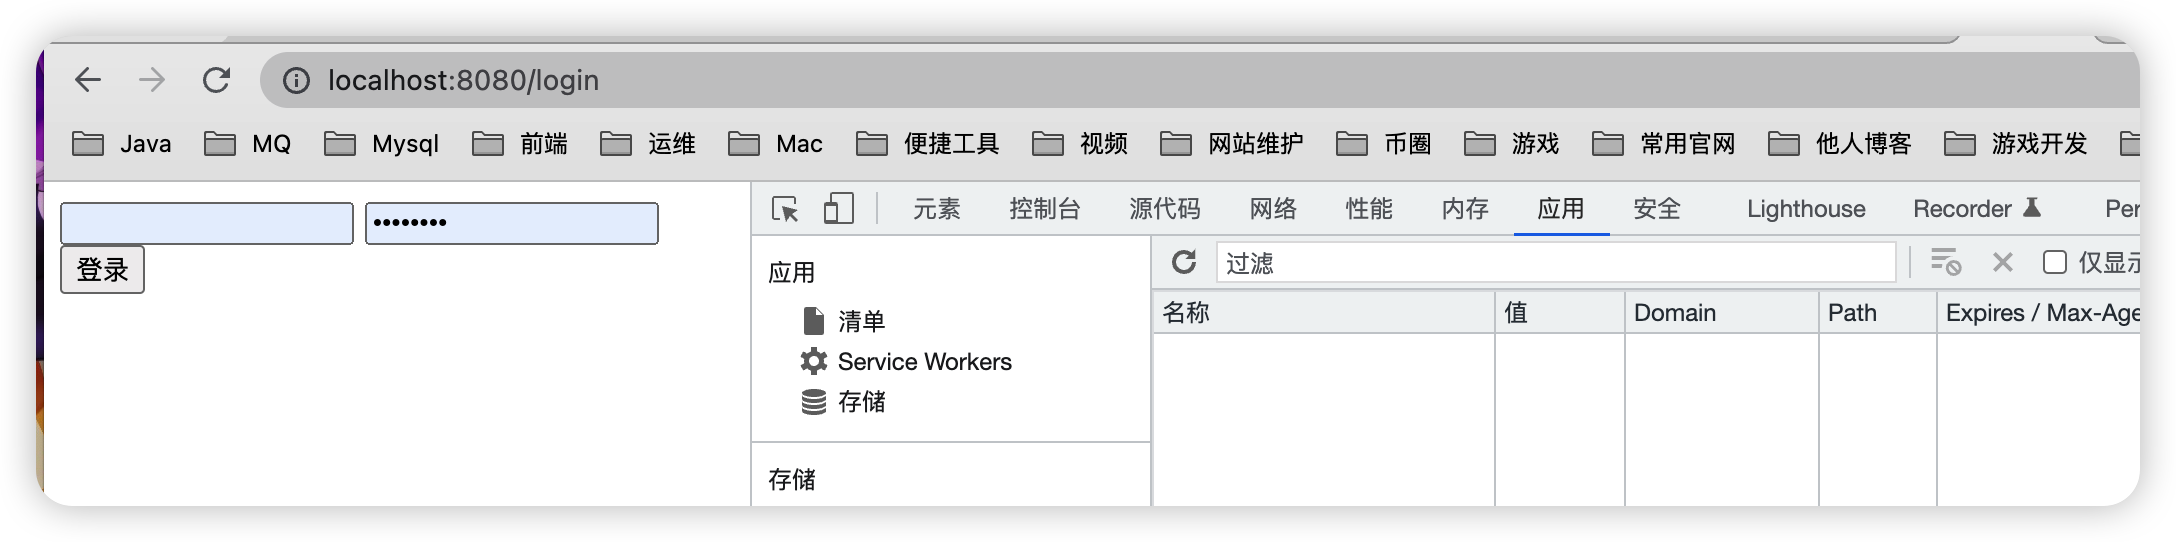
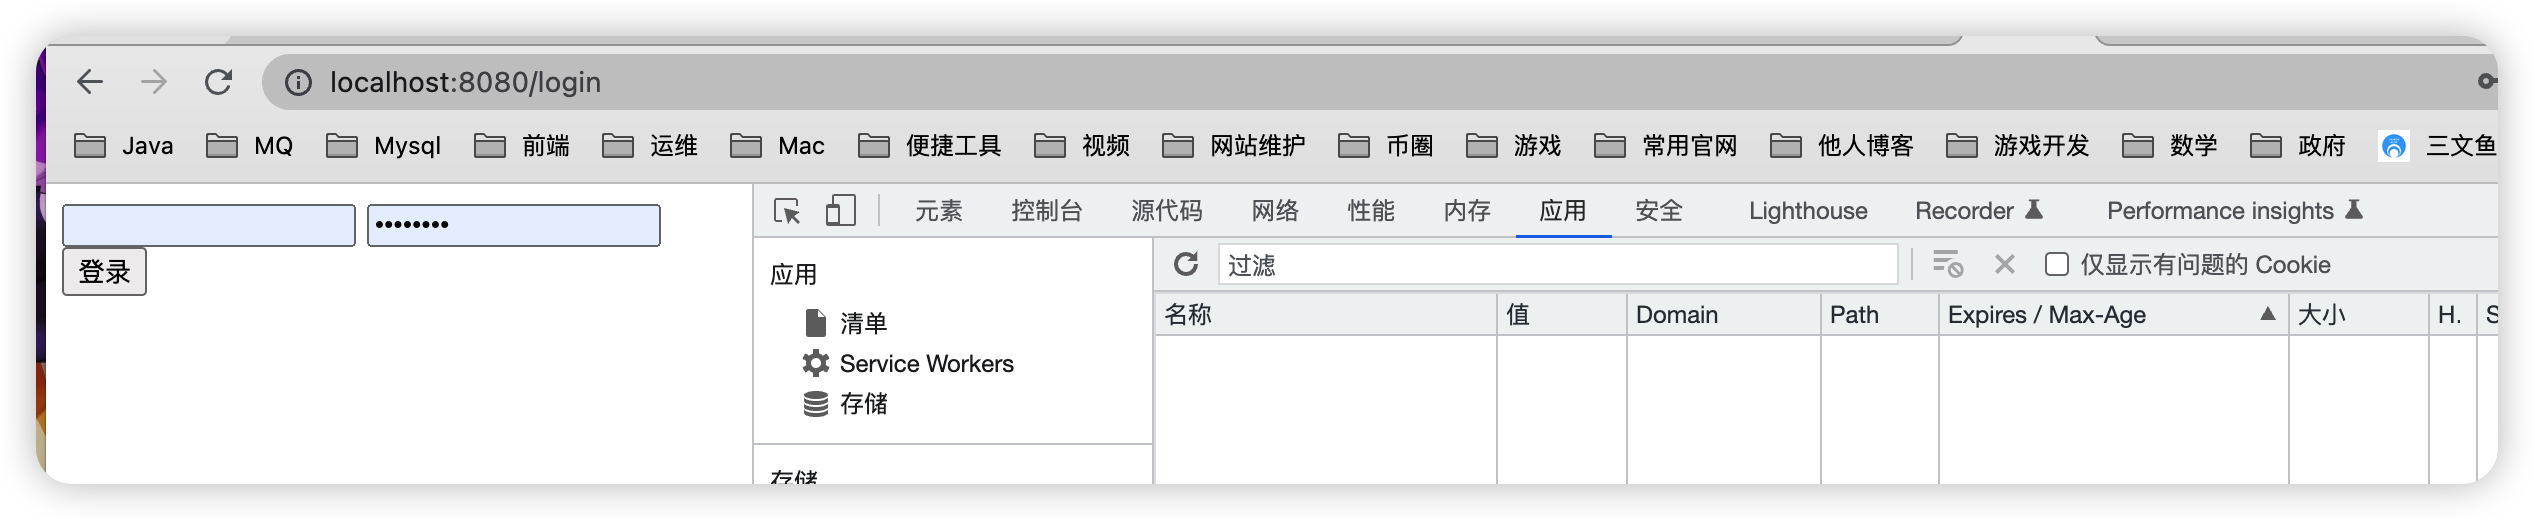
由于没有登录,所以重定向到登录页
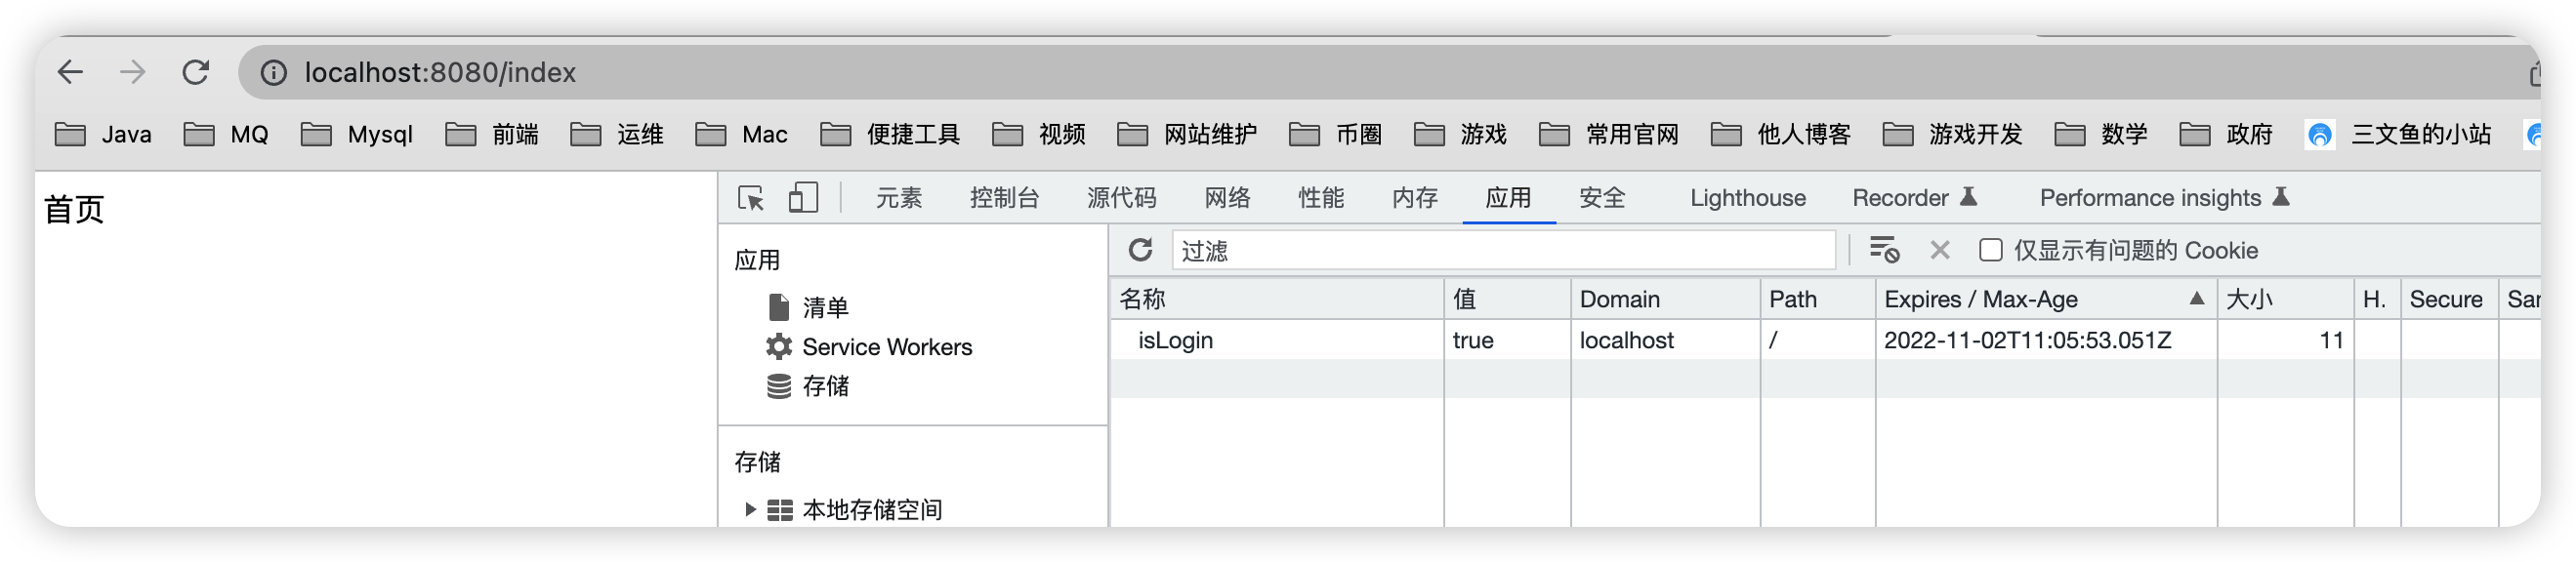
登录成功后,就生成了cookie
如果这段时间访问cookie,那cookie会自动续期
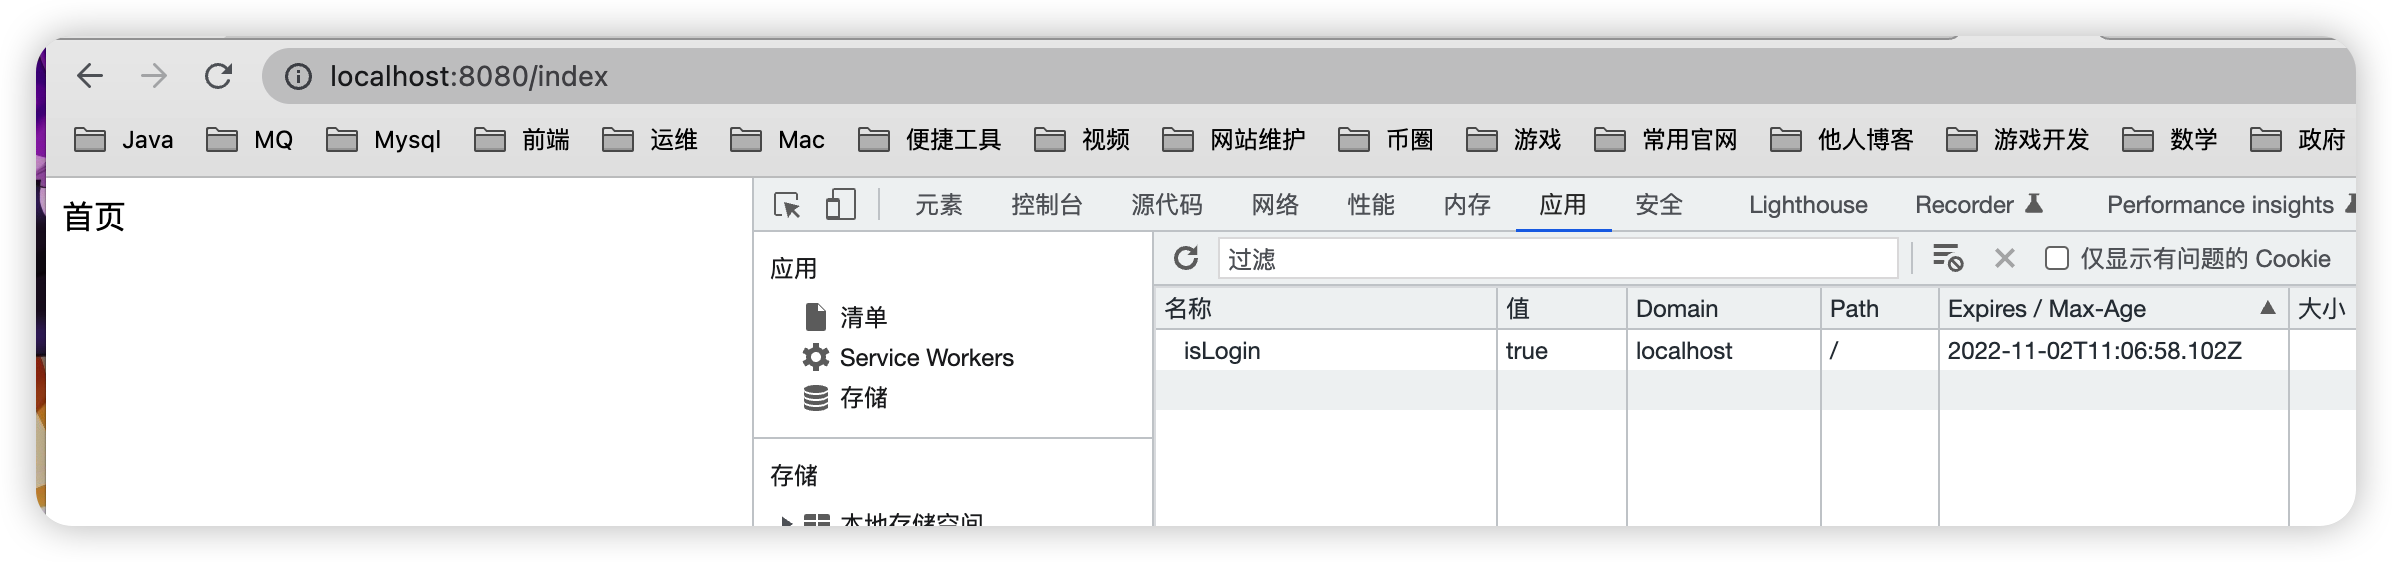
如果30s内未访问,则会跳转到登录页,cookie也会自动消失
至此,本教程就到此为止啦~
评论
0 条—
还没有评论,来说第一句